

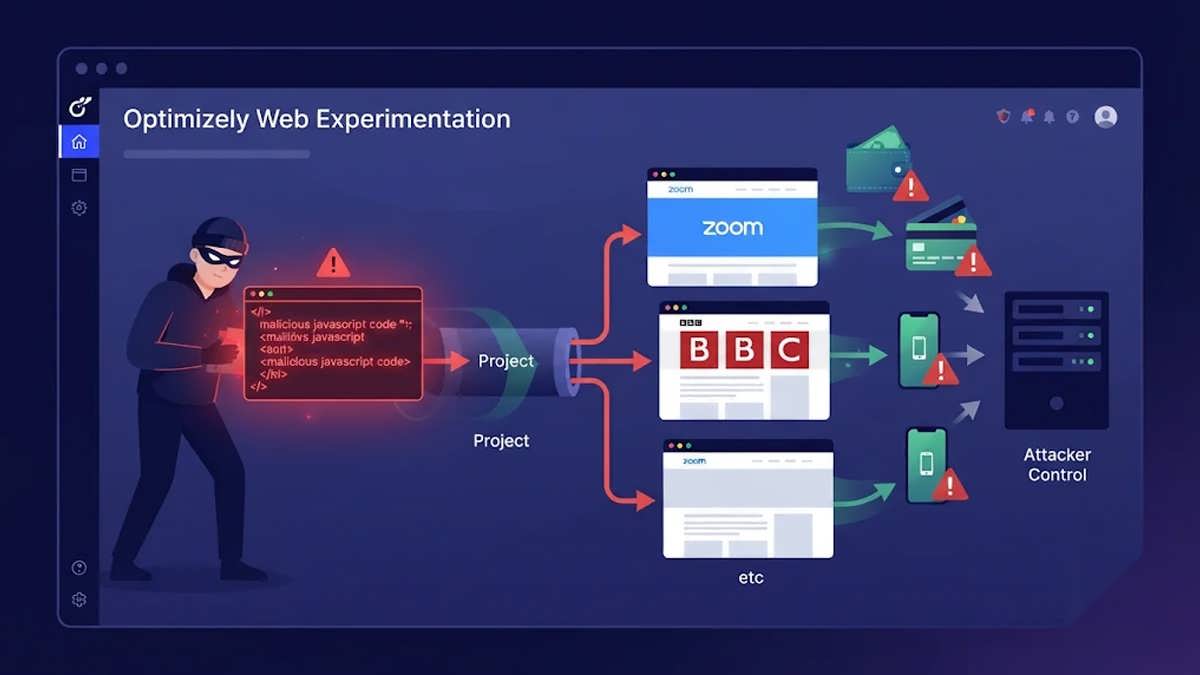
مهاجمی با افزودن کد مخرب به پروژه های Optimizely Web، اسکریپتی را که وب سایت ها به آن اعتماد داشتند به ابزاری برای سرقت اطلاعات و هدف گرفتن کاربران تبدیل کرد. پژوهشگر امنیتی گزارش داد این کد در اسنیپت های متعلق به ۱۷۸ سازمان دیده شده است؛ در همین حال، Optimizely می گوید رخنهٔ مسیر ثبت نام را برطرف کرده و با مشتریان آسیب دیده تماس گرفته است. کارشناسان امنیتی توصیه می کنند کد پروژه ها، دسترسی حساب ها و سیاست های امنیتی محتوا بررسی شوند.
وب سایت هایی که از Optimizely Web Experimentation استفاده می کردند، در ۱۶ نوامبر ۲۰۲۶ کد جاوااسکریپت مخرب را به بازدیدکنندگان تحویل دادند؛ مهاجم این کد را در پروژه های مشتریان درون Optimizely قرار داده بود. کد، نشانی کیف پول های رمزارزی را جایگزین می کرد، اطلاعات کارت بانکی واردشده در فرم های خود وب سایت ها را می جست و ابزارهای بهره برداری از آسیب پذیری را برای آیفون و آیپدهای دارای نسخه های قدیمی تر iOS بارگذاری می کرد.
اسکات هلم، بنیان گذار Report URI ــ شرکتی که ابزارهای پایش اسکریپت های در حال اجرای وب سایت ها را ارائه می دهد ــ اعلام کرد این کد را در اسنیپت های ۱۷۸ سازمان پیدا کرده است؛ از جمله Zoom، بی بی سی، CNN، Salesforce و GitLab. طبق گزارش Search Engine Journal، Optimizely اعلام کرد مهاجم با سوءاستفاده از آسیب پذیری در فرایند ثبت نام حساب های Experimentation توانسته به برخی پروژه های مشتریان جاوااسکریپت مخرب اضافه کند و مشتریان متأثر را مطلع کرده است. هلم به تیم هایی که از Optimizely Web استفاده می کنند توصیه کرده بررسی را از کد سفارشی هر پروژه و فهرست افرادی که اجازهٔ ویرایش آن را دارند آغاز کنند.
کد مخرب چگونه به وب سایت مشتریان رسید؟
Optimizely Web برای اجرا در هر وب سایت، از مشتری می خواهد یک اسنیپت جاوااسکریپت را از شبکهٔ توزیع محتوا (CDN) این شرکت بارگذاری کند. این اسنیپت علاوه بر اطلاعات آزمایش های اختصاصی هر مشتری، می تواند بخشی اختیاری به نام Project JavaScript داشته باشد؛ مشتریان کد جاوااسکریپت سفارشی خود را در آن قرار می دهند تا با هر بار بارگذاری صفحه اجرا شود. برای نمونه، این بخش ممکن است برای تغییر یا آزمایش رفتار صفحه به کار برود؛ به همین دلیل دست کاری آن می تواند بدون تغییر مستقیم فایل های اصلی سایت بر بازدیدکنندگان اثر بگذارد.
Report URI دریافت که مهاجم کد مخرب را در بخش Project JavaScript گذاشته، اما باقی اسکریپت را دست نخورده باقی گذاشته بود. بنابراین اسکریپت، با وجود داشتن کد مخرب، همچنان از دامنهٔ cdn.optimizely.com می آمد؛ دامنه ای که وب سایت های آسیب دیده از قبل به آن اعتماد داشتند. طبق گزارش، اسکریپت هایی که مشتریان از دامنه های خودشان ارائه می کردند و اسکریپت های مرتبط با optimizely.com و login.optimizely.com نیز در میان نمونه های درگیر بودند.
Optimizely به BleepingComputer گفت مسیر آسیب پذیر را مسدود و اصلاحیه را منتشر کرده، نشست های فعال را پایان داده، توکن ها را لغو کرده و دسترسی حساب های کاربری متأثر را بازنشانی کرده است.
۲. تصویر درون متنی اول (جایگاه «[عکس مناسب]» اول)
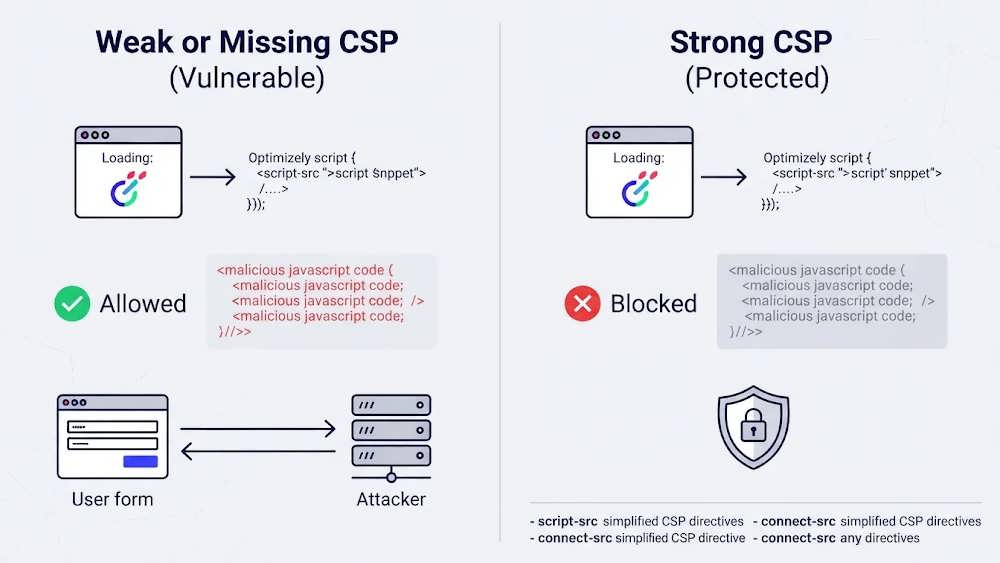
این تصویر در بخش «چرا بیشتر سیاست های امنیت محتوا جلوی حمله را نگرفتند؟» درج می شود. اینفوگرافیک مقایسه ای زیر نشان می دهد که چگونه یک CSP ضعیف اجازه اجرای کد مخرب را می دهد، در حالی که یک CSP سخت گیرانه آن را مسدود می کند.
کد تزریق شده چه کاری انجام می داد؟
هلم متوجه شد کد افزوده شده اسکریپت دومی را بارگذاری می کرد که نشانی کیف پول های رمزارزی را با نشانی مهاجم جایگزین می کرد. از ساعت ۱۳:۴۳ به وقت هماهنگ جهانی (UTC)، کد فیلدهای فرم های خود وب سایت را برای یافتن شمارهٔ کارت بانکی، تاریخ انقضا و کد امنیتی کارت (CVV) زیر نظر می گرفت و پس از به دست آوردن هر سه مورد، می کوشید اطلاعات را برای مهاجم بفرستد. اطلاعات کارت هایی که از طریق آی فریم های پرداخت میزبانی شده ــ مانند Stripe و Adyen ــ وارد می شدند، در دسترس این اسکریپت نبودند.
هرگاه اسکریپت نشانی کیف پول را در کنار واژه هایی مانند «کیف پول» یا «پرداخت» جایگزین می کرد، تلاش می کرد نشانی صفحه، کوکی هایی را که با پرچم HttpOnly محافظت نشده بودند و تصویری از صفحهٔ وب را نیز به سرور مهاجم ارسال کند. برای کاربران آیفون و آیپد، کد همچنین بسته های بهره برداری از آسیب پذیری Coruna و DarkSword را بارگذاری می کرد. تا ساعت ۱۹:۲۵ به وقت UTC در ۱۶ نوامبر، مجموع دریافتی کیف پول های مهاجم حدود ۷٬۰۴۰ دلار بود. Report URI نتوانسته تعیین کند چند کارت، کوکی یا دستگاه واقعاً در معرض دسترسی قرار گرفته اند.
تیم هلم در مجموع ۱٬۶۱۱ فایل اسنیپت Optimizely را بررسی کرد که بیشترشان از داده های خزیدن وب Report URI به دست آمده بودند؛ ۱۸۸ فایل حاوی کد مخرب بود. هلم معتقد است رقم واقعی احتمالاً از ۱۸۸ بیشتر است. Report URI نخستین بار کد را در اسنیپتی در ساعت ۰۴:۲۱ روز ۱۶ نوامبر به وقت UTC مشاهده کرد و تا ساعت ۲۳:۱۱ همان روز، همهٔ فایل های آلوده پاک شده بودند.
چرا بیشتر سیاست های امنیت محتوا جلوی حمله را نگرفتند؟
سیاست امنیت محتوا یا CSP، هِدری است که به مرورگر می گوید وب سایت اجازه دارد چه اسکریپت هایی را اجرا کند (script-src) و صفحه مجاز است داده ها را به کدام مقصدها بفرستد (connect-src). Report URI سیاست های CSP وب سایت های سازمان های متأثر را با نیازهای کد مخرب مقایسه کرد. از ۱۵۹ سازمان بررسی شده، ۶۸ سازمان اصلاً CSP نداشتند و ۵۰ سازمان سیاستی داشتند که هم اجرای کد مخرب و هم انتقال اطلاعات حساس کاربران را مجاز می کرد.
در ۱۷ سازمان، محدودیت های connect-src مانع فرستادن اطلاعات کاربران شد، اما جلوی اجرای کد را نگرفت. بنابراین مهاجم همچنان می توانست نشانی کیف پول مقصد را با نشانی خودش عوض کند. در مقابل، ۲۴ سازمان ــ معادل ۱۵ درصد از مجموعهٔ بررسی شده ــ اجرای کد مخرب را به طور کامل مسدود کردند. تفاوت مهم این گروه با دیگر سازمان ها، محدودتر بودن دستور script-src بود.
هلم توضیح داد که صرفاً افزودن دامنهٔ Optimizely به فهرست مجاز CSP از وب سایت محافظت نمی کند؛ چون کد مخرب از همان دامنهٔ مورداعتماد می آمد. تنظیم رایج strict-dynamic ممکن است به کدی که از طریق اسنیپت Optimizely به صفحه تزریق شده اجازهٔ اجرا بدهد. همچنین تنظیم unsafe-eval می تواند اجرای نسخهٔ درون خطی کد مخرب را ممکن کند، حتی اگر دسترسی به نسخهٔ اصلی آن مسدود شده باشد.
در صفحهٔ راهنمای CSP شرکت Optimizely، عبارت strict-dynamic در خط پیشنهادی script-src آمده است. برخی قابلیت های Optimizely، از جمله تعریف مخاطبان با شرط های سفارشی جاوااسکریپت، بدون unsafe-eval در دسترس نیستند و نمونهٔ کامل CSP در همان صفحه نیز این عبارت را دارد. از این رو، پیکربندی سیاست امنیتی باید با نیاز واقعی سایت و پیامدهای امنیتی هر استثنا سنجیده شود؛ وجود CSP به تنهایی تضمین نمی کند که همهٔ حمله ها متوقف شوند.
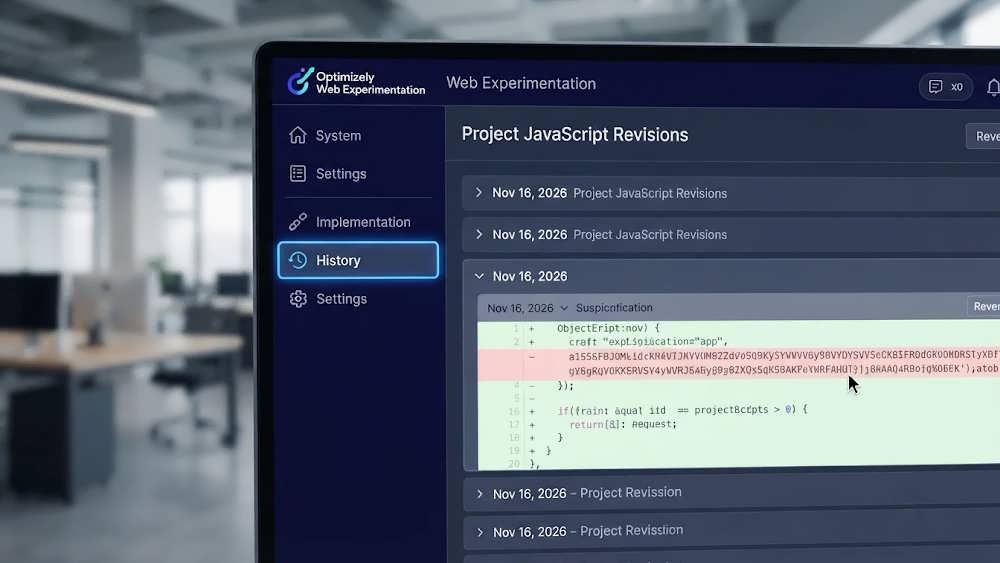
این تصویر در بخش «در Optimizely چه مواردی را باید بررسی کرد؟» قرار می گیرد. این عکس نمای نزدیک از داشبورد Optimizely را نشان می دهد که در آن، مکان دقیق دسترسی به Audit Log و تاریخچه تغییرات برای شناسایی کدهای مخرب برجسته شده است.
در Optimizely چه مواردی را باید بررسی کرد؟
هلم پیشنهاد می کند کد Project JavaScript را در همهٔ پروژه های مشتریان Optimizely Web و نیز جاوااسکریپت سفارشی آزمایش ها بررسی کنید. در جست وجوی خود به طور مشخص دنبال 1688360.cc، عبارت atob( و هر اسکریپتی باشید که تیم توسعهٔ خودتان ننوشته است. سپس فهرست کاربران دارای دسترسی نوشتن، توکن های API و یکپارچه سازی ها را بازبینی کنید و اعتبارنامه ها را بچرخانید؛ یعنی کلیدها و رمزهای موجود را با مقادیر تازه جایگزین کنید.
اگر فرم های خود سایت فیلد ورود اطلاعات کارت دارند، توصیهٔ هلم این است که همهٔ کارت هایی را که در ۱۶ نوامبر در سایت وارد شده اند، بالقوه افشاشده در نظر بگیرید. همچنین هر توکن نشست یا راز امنیتی ذخیره شده در کوکی ای را که پرچم HttpOnly ندارد، تعویض کنید. HttpOnly دسترسی جاوااسکریپت سمت مرورگر به کوکی را محدود می کند؛ اما نبود آن در این رخداد اهمیت ویژه داشت، زیرا کد مخرب می توانست کوکی های فاقد این محافظ را بخواند.
در صفحهٔ تاریخچهٔ تغییرات Optimizely آمده است که بخش History هر تغییر Project JavaScript را در هر پروژه ثبت می کند. می توانید ورودی های گزارش را بر اساس شیوهٔ اعمال تغییر فیلتر کنید؛ از جمله تغییرهایی که از طریق REST API یا رابط Web Experimentation ثبت شده اند. نمونهٔ مستندات Optimizely محل گزینهٔ History را در منو، میان Implementation و Settings نشان می دهد و فیلترهای Type، Date و Source را هم نمایش می دهد. این تاریخچه برای یافتن تغییرهای غیرمنتظره و محدودکردن زمان وقوع آن ها مفید است.
در زمان انتشار گزارش، صفحهٔ وضعیت شرکت دستورالعمل مرحله به مرحله ای برای مشتریان ارائه نکرده بود؛ بنابراین بررسی داخل حساب کاربری و پیروی از راهنمایی مستقیمی که Optimizely به مشتریان داده، اهمیت دارد. در صورت نداشتن تیم امنیت یا توسعهٔ داخلی، بهره گیری از متخصصان فنی ــ از جمله مشاوران طراحی سایت و امنیت در دانش وب ــ می تواند به بازبینی ساختار اسکریپت ها، دسترسی ها و هدرهای امنیتی کمک کند.
چرا این رخداد مهم است و چه چیزی در پیش است؟
Project JavaScript در هر صفحه ای که اسنیپت Optimizely را بارگذاری کند اجرا می شود؛ بنابراین مهاجم می توانست بازدیدکنندگان را هدف بگیرد، بی آنکه کد اصلی سایت را تغییر دهد. ازاین رو، بررسی امنیتی باید هم سایت و هم حساب Optimizely را در بر بگیرد: چه کسانی اجازهٔ ویرایش کد پروژه را دارند و چه توکن های API یا یکپارچه سازی هایی فعال اند؟
این رخداد نشان داد افزودن دامنهٔ یک فروشنده به فهرست مجاز برای مقابله با کدی که از همان دامنه تحویل می شود کافی نیست. در یافته های Report URI، سازمان هایی که اجرای کد را مسدود کردند script-src محدودتری داشتند؛ در برخی سایت هایی هم که کد اجرا شد، محدودیت connect-src مانع خروج اطلاعات کارت، کوکی و تصویر صفحه شد.
در به روزرسانی رسمی ۱۸ نوامبر، Optimizely گفت نقص در مسیر ثبت نام Web Experimentation برای جعل هویت کاربران در حساب های هدف گرفته شده و درج کد در پروژه ها استفاده شده است. شرکت اعلام کرد فعالیت را همان روز شناسایی، تحویل کد را متوقف و نقص را ظرف سه ساعت از شناسایی برطرف کرده و کد تزریق شده را پاک کرده است. به گفتهٔ شرکت، کمتر از پنج درصد مشتریان متأثر شدند، دیگر محصولات درگیر نبودند و رخداد نقض اعتبارنامه محسوب نمی شد؛ Optimizely با همهٔ مشتریان Web Experimentation تماس گرفت.
در عمل، ابزارهای آزمایش و بهینه سازی شخص ثالث را بخشی از سطح حملهٔ سایت بدانید: کدهای سفارشی و تاریخچهٔ تغییرات را بازبینی کنید، دسترسی ها را محدود سازید، توکن ها را مدیریت کنید و CSP را بر اساس میزبان های ضروری تنظیم کنید. این کنترل ها در کنار پیگیری اطلاعیه های فروشنده به کشف زودهنگام تغییرهای مشکوک کمک می کنند.