

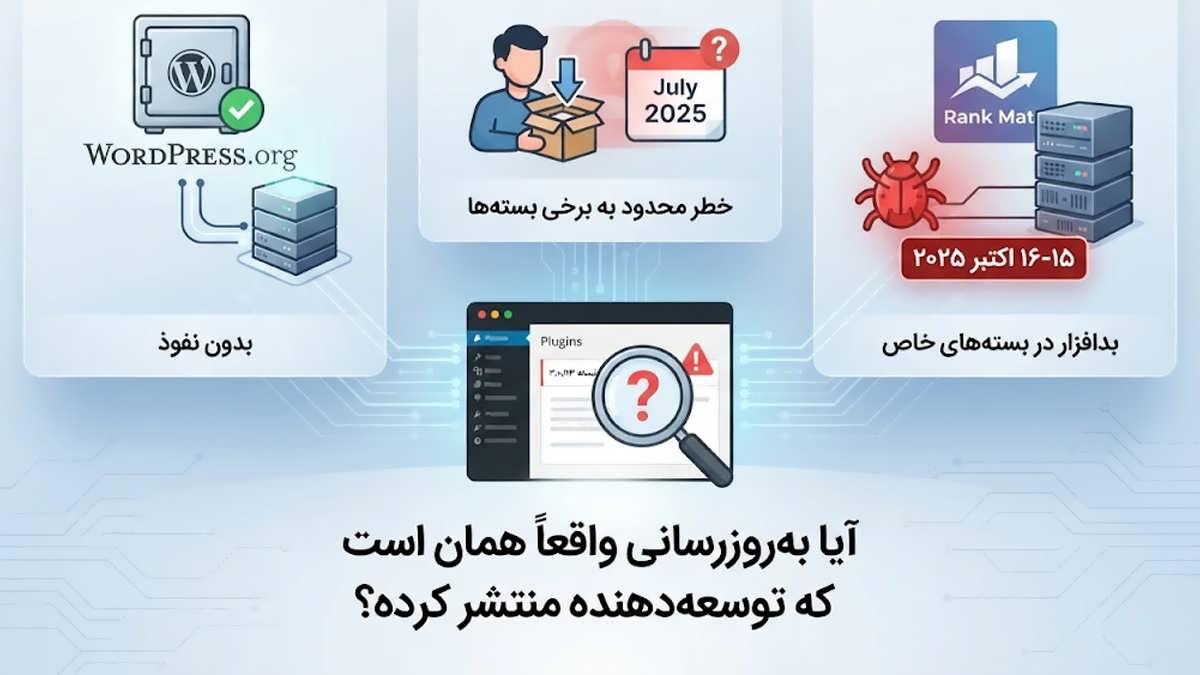
برای ارزیابی خطر یک به روزرسانی آلوده برای سئوی سایت، شماره نسخه افزونه کافی نیست. سوابق نصب و بررسی فایل ها می توانند روشن کنند چه چیزی واقعاً روی سایت نصب شده است.
بیش از 10 سال است که با وردپرس کار می کنم. در بیشتر این سال ها، وقتی صحبت از امنیت سایت بوده، یکی از اولین توصیه هایم این بوده است: افزونه ها را به روز نگه دارید. این توصیه هنوز هم درست است. اینکه به روزرسانی سایت برای ما دردسر دارد، آسیب پذیری های شناخته شده را کم خطرتر نمی کند. بااین حال، پشت این توصیه یک فرض نهفته است که اغلب ما به ندرت آن را بررسی می کنیم: آیا به روزرسانی ای که نصب می کنیم، واقعاً همان نرم افزاری است که توسعه دهنده قصد انتشارش را داشته است؟
برای متخصصان سئو، این فقط یک بحث نظری درباره امنیت نرم افزار نیست. کسی که بدون مجوز به سایت دسترسی پیدا می کند، ممکن است صفحاتی را که موتورهای جست وجو می بینند تغییر دهد، محتوای اسپم به سایت اضافه کند، ریدایرکت ها یا دستورهای ایندکس را دست کاری کند یا بی خبر از تیم تحریریه، محتوای صفحات را عوض کند. ممکن است روزها این نشانه ها را مثل مشکلات معمول سئوی فنی بررسی کنیم و متوجه علت اصلی هیچ کدام نشویم.
در چند رخداد اخیر وردپرس، همان مسیری که کاربران برای دریافت به روزرسانی به آن اعتماد داشتند، خودش بخشی از مشکل بود. بیایید این اتفاق ها را کنار هم ببینیم. از مقایسه آن ها بیشتر می آموزیم تا اینکه تمام توجه مان را به هفته پرماجرای یک توسعه دهنده معطوف کنیم.
سه رخداد، سه مسیر متفاوت برای به خطر افتادن سایت
در ژوئن ۲۰۲۴، به روزرسانی های آلوده ای برای چند افزونه در مخزن رسمی WordPress.org منتشر شد؛ Social Warfare یکی از آن ها بود. بررسی شرکت امنیتی Wordfence نشان داد منشأ رخداد، دسترسی غیرمجاز به حساب توسعه دهندگانی بوده که از اطلاعات ورودِ پیش تر افشاشده استفاده می کردند. کدی که به افزونه ها اضافه شده بود، می توانست حسابی با سطح دسترسی مدیر بسازد و اطلاعات را از سایت خارج کند. پژوهشگران همچنین کدی پیدا کردند که مشخصاً برای تزریق اسپم سئو طراحی شده بود. حدود ۳۵ هزار نصب بالقوه در معرض خطر قرار داشتند، اما Wordfence نتوانست مشخص کند چند مورد واقعاً به روزرسانی آلوده را دریافت کرده اند. این نمونه برای حرفه ما به ویژه آموزنده است: خطر برای نتایج جست وجو صرفاً یک احتمال نظری نبود؛ ابزار تزریق اسپم سئو واقعاً در کد مهاجم وجود داشت.
در ژوئیه سال بعد، Gravity Forms اعلام کرد که برخی از بسته های نسخه های 2.9.11.1 و 2.9.12 که برای دانلود دستی در دسترس بودند، عمداً دست کاری شده اند. طبق اطلاعیه این شرکت، خطر فقط به برخی دانلودهای دستی و نصب های انجام شده از طریق Composer، ابزار مدیریت وابستگی های PHP، در روزهای ۹ و ۱۰ ژوئیه ۲۰۲۵ محدود بود. سرویس جداگانه به روزرسانی خودکار Gravity Forms تحت تأثیر قرار نگرفته بود. این تفاوت مهم است: دو سازمان می توانستند ظاهراً از یک نرم افزار با یک شماره نسخه استفاده کنند، اما چون آن را از دو مسیر متفاوت گرفته بودند، با خطر یکسانی روبه رو نباشند.
رخداد تازه تر به Rank Math SEO PRO مربوط بود. طبق اطلاعیه Rank Math، بخشی از بسته های نسخه 3.0.123 که از ساعت ۲۰:۰۲ روز ۱۵ اکتبر تا ساعت ۰۷:۱۲ روز ۱۶ اکتبر به وقت جهانی (UTC) از طریق دانلود یا به روزرسانی دریافت شده بودند، بدافزار داشتند. در صورت فعال سازی، این بدافزار می توانست امنیت سایت را به خطر بیندازد. برای مقایسه با گزارش هایی که به وقت ایران ثبت شده اند، این بازه از ساعت ۲۳:۳۲ روز ۱۵ اکتبر تا ۱۰:۴۲ روز ۱۶ اکتبر بود. Rank Math فایل های آلوده را حذف کرد، نسخه سالم 3.0.124 را منتشر کرد و به مشتریان متأثر توصیه کرد با سایت های خود مانند سایتی برخورد کنند که به آن نفوذ شده است. Wordfence در هشدار امنیتی خود، شدت خطر را با امتیاز ۹٫۸ از ۱۰ در سیستم CVSS، «بحرانی» اعلام کرد. نسخه رایگان Rank Math که از طریق WordPress.org توزیع می شد، تحت تأثیر این رخداد نبود.
این سه اتفاق یکسان نبودند. در اولی، حساب توسعه دهندگان در اختیار مهاجمان قرار گرفت و به روزرسانی آلوده از طریق مخزن منتشر شد. دومی به برخی دانلودهای دستی از منبع رسمی مربوط بود و سومی فقط بسته های مشخصی از یک افزونه تجاری سئو را درگیر کرد. بااین حال، هر سه یک نکته مشترک دارند که توصیه معمولِ «افزونه ها را به روز کنید» به تنهایی پاسخی برای آن ندارد: مالک سایت ممکن است درست هنگامی به دردسر بیفتد که نرم افزار را از منبعی می گیرد که دلیل خوبی برای اعتماد به آن دارد.
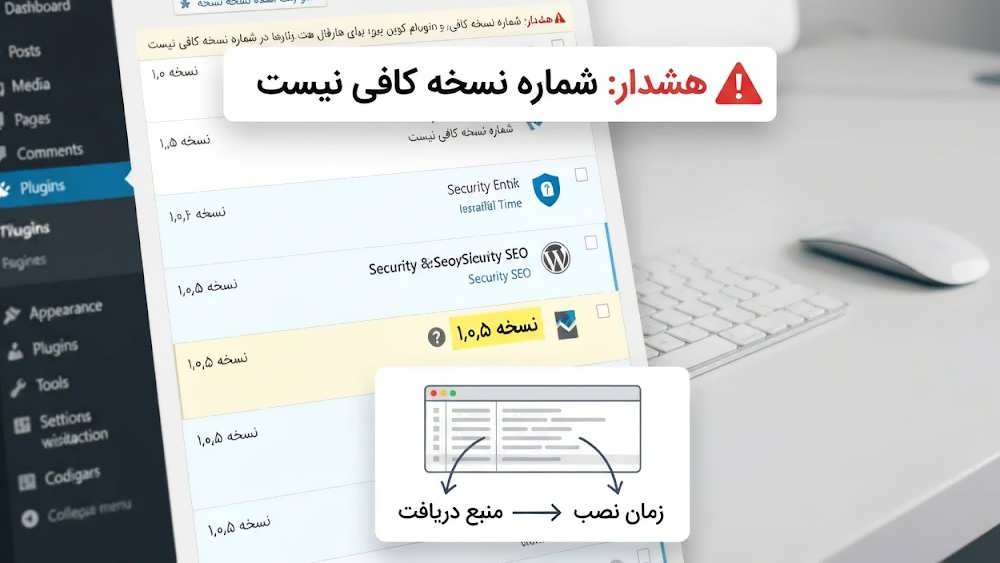
تصویری از پیشخوان وردپرس که نشان می دهد پیام “افزونه به روز است” تضمین کننده سلامت فایل ها نیست، زیرا یک نسخه خاص ممکن است در بازه های زمانی مختلف، هم به صورت سالم و هم آلوده توزیع شده باشد.
شماره نسخه ثابت نمی کند چه فایلی نصب کرده اید
زمان بندی انتشار نسخه های Rank Math این نکته را به خوبی روشن می کند. طبق فهرست تغییرات رسمی افزونه، نسخه 3.0.123 در ۷ اکتبر منتشر شد، اما توزیع بسته های آلوده تا ۱۵ اکتبر آغاز نشده بود. بنابراین سایتی که این شماره نسخه را نشان می داد، بسته به زمان به روزرسانی می توانست فایل های سالم اولیه یا بسته دست کاری شده را دریافت کرده باشد. از روی شماره نسخه نصب شده، به تنهایی نمی توان فهمید کدام اتفاق افتاده است.
فرض کنید مدیریت صد سایت مشتری را بر عهده دارید یا مسئول مجموعه ای از سایت های سازمانی هستید که برندها، تیم ها و شرکت های میزبانی متفاوتی دارند. یک هشدار امنیتی منتشر می شود و کسی می پرسد: «کدام سایت های ما در معرض خطرند؟» شاید در چند دقیقه بتوانید فهرست مرتبی از افزونه ها تهیه کنید، اما یک فایل اکسل پر از شماره نسخه لزوماً به شما نمی گوید چه چیزی واقعاً نصب شده است. به تاریخ و ساعت دقیق نصب یا به روزرسانی، سابقه منبع دریافت بسته و، در صورت امکان، راهی برای مقایسه فایل های نصب شده با نسخه ای که سالم بودن آن تأیید شده است نیاز دارید. در ماجرای Gravity Forms هم مسئله مشابهی وجود داشت: روش نصب تعیین می کرد که آیا دانلود مشخصی مشمول هشدار بوده است یا نه.
انتظار ندارم متخصصان سئو از فردا فرایند ساخت و انتشار نرم افزار را ممیزی کنند. اما انتظار دارم محدودیت اطلاعاتی را که هر روز برای سنجش سلامت سایت به کار می بریم، بشناسیم. پیام «افزونه به روز است» در پیشخوان وردپرس، گواهی سلامت فایل های آن نیست. نصب یک به روزرسانی سالم هم لزوماً حساب های غیرمجاز یا راه های دسترسی پنهانی را که مهاجم ایجاد کرده از بین نمی برد؛ همان طور که اطلاعات ورودِ سرقت شده را خودبه خود بی اعتبار نمی کند.
چرا تیم سئو باید در جریان رخدادهای امنیتی باشد؟
در سازمان های بزرگ، مسئولیت سایت معمولاً میان چند گروه تقسیم می شود. ممکن است تیم بازاریابی نرم افزار سئو را انتخاب کند، تیم توسعه نسخه های تازه را روی سایت مستقر کند، شرکت میزبانی به روزرسانی ها را مدیریت کند و تازه وقتی کسی فعالیت مشکوکی دید، پای تیم امنیت به میان بیاید. با وجود این تقسیم کار، همچنان از تیم سئو انتظار می رود توضیح دهد موتورهای جست وجو چه چیزی را می توانند بخزند، ایندکس کنند و بفهمند. این مسئولیت ها در عمل با هم همپوشانی دارند، چه در نمودار سازمانی دیده شده باشند و چه نه.
ببینید اولین نشانه یک نفوذ احتمالی چطور ممکن است در کار روزمره ما ظاهر شود. سرچ کنسول شروع به گزارش آدرس هایی می کند که کسی آن ها را نمی شناسد. در خزش تازه سایت، ریدایرکت هایی پیدا می کنید که هفته پیش وجود نداشتند. تگ های کنونیکال، یعنی نشانه هایی که نسخه اصلی یک صفحه را به موتور جست وجو معرفی می کنند، عوض شده اند، بی آنکه تیم فنی نسخه تازه ای منتشر کرده باشد. یا خروجی نهایی صفحه پس از رندر با آنچه تیم محتوا منتشر کرده است همخوانی ندارد. بسته به سطح دسترسی مهاجم، حتی ممکن است کاربران و ربات های خزنده محتوای متفاوتی دریافت کنند.
هیچ یک از این مشاهدات به تنهایی نفوذ را ثابت نمی کند. منظورم هم این نیست که چنین پیامدهایی در رخداد Rank Math ثبت شده اند. این ها دلایلی هستند برای اینکه هنگام بررسی علت، احتمال دسترسی غیرمجاز را هم در نظر بگیریم؛ نه اینکه هر تغییر فنی غیرمنتظره ای را از ابتدا به اشتباه در تنظیمات نسبت دهیم.
این موضوع زمانی اهمیت بیشتری پیدا می کند که کارشناس سئو نشانه ای را دیده، اما نمی داند باید به چه کسی خبر دهد. لازم نیست ما به تیم مقابله با بدافزار تبدیل شویم. در عوض، به مسیری مشخص برای گزارش تغییرات مشکوک به فرد مسئول نیاز داریم؛ ترجیحاً مسیری که پیش از حادثه تعیین شده باشد، نه وقتی که همه مشغول مقایسه لاگ ها هستند و از هم می پرسند مسئولیت هر بخش با کیست. ماجرای تزریق اسپم سئو در سال ۲۰۲۴ به خوبی نشان می دهد چرا این هماهنگی باید بخشی از گفت وگوهای تیم سئو باشد، نه موضوعی که با برچسب «مشکل امنیتی یک تیم دیگر» کنار گذاشته شود.
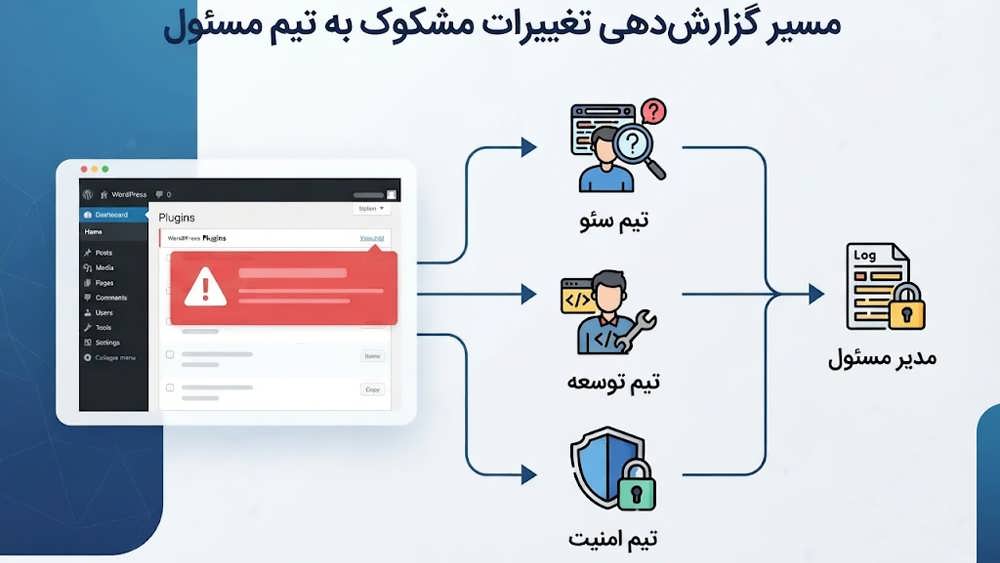
اینفوگرافیکی که نشان می دهد چگونه نشانه های نفوذ (مانند تغییر در ریدایرکت ها) توسط تیم سئو شناسایی شده و باید از طریق یک مسیر مشخص به تیم امنیت گزارش داده شوند.
وردپرس چگونه به مسئله اعتماد در توزیع به روزرسانی ها می پردازد؟
خود وردپرس نیز مسئله اعتماد به مسیر انتشار نرم افزار را بررسی کرده است. در ژوئن ۲۰۲۶، مت مولنوگ طرح Protect the Shire را معرفی کرد. او در توضیح اولیه گفت قرار است برای نسخه های تازه افزونه ها و پوسته ها، پیش از آنکه از طریق زیرساخت به روزرسانی خودکار WordPress.org به سایت ها برسند، یک دوره انتظار در نظر گرفته شود. وردپرس همچنین فرایندی خودکار برای بازبینی امنیتی مستند کرده است که هدف آن شناسایی تغییرات بالقوه پرخطر است. منطق این کار روشن است: فرصتی برای بررسی بیشتر می تواند به شناسایی نسخه آلوده، پیش از توزیع گسترده آن، کمک کند. البته روی دیگر سکه این است که اگر نسخه جدید واقعاً یک اصلاحیه امنیتی اضطراری باشد، تأخیر در انتشارش خودش خطر ایجاد می کند.
این حفاظت محدودیت هایی دارد. افزونه های تجاری که از طریق سامانه اختصاصی فروشنده به روزرسانی می شوند، لزوماً از همان فرایند بررسی WordPress.org عبور نمی کنند؛ هرچند در پیشخوان وردپرس همه افزونه ها را کنار هم می بینید. پروژه FAIR که زیر نظر بنیاد لینوکس فعالیت می کند، رویکرد متفاوتی دارد: توسعه مخازن نرم افزاری مستقل که می توانند به صورت شبکه ای با هم کار کنند. به بیان ساده، Protect the Shire بر بررسی بسته ها در یک مسیر اصلی توزیع متمرکز است؛ FAIR بر متنوع کردن مسیرهای توزیع و فراهم کردن امکان راستی آزمایی خود آن مسیرها تمرکز دارد. هیچ یک تضمین نمی کند که هر بسته ای که به سایت می رسد سالم باشد.
برای کسی که مسئول یک وب سایت است، پرسش عملی این نیست که در بحث درباره شیوه توزیع نرم افزار طرف کدام دیدگاه را بگیرد. پرسش مفیدتر این است: هر به روزرسانی سایت من از کجا می آید و در طول مسیر چه بررسی هایی روی آن انجام می شود؟
پیش از رخداد بعدی چه سؤال هایی می پرسم؟
لازم نیست تیم سئو هر بار که افزونه ای ارتقا پیدا می کند، یک بررسی امنیتی کامل به راه بیندازد. اما خوب است پاسخ چند سؤال روشن باشد:
- آیا سازمان تاریخ به روزرسانی ها و سوابق نصب نسخه ها روی سایت را نگه می دارد؟
- کدام افزونه های تجاری از سامانه توزیع اختصاصی استفاده می کنند؟
- اگر فروشنده اعلام کند بسته های دریافتی در یک بازه زمانی مشخص آلوده بوده اند، چه کسی می تواند فایل های نصب شده را با نمونه سالم مقایسه کند؟
- آیا برنامه بازیابی فقط به برگرداندن نسخه پشتیبان دیروز محدود است، یا بررسی حساب های غیرمجاز، راه های ماندگاری مهاجم در سایت و اطلاعات ورودِ افشاشده را هم در بر می گیرد؟
سؤال دیگری که می پرسم این است: گزارش آدرس های مشکوک، ریدایرکت های غیرمنتظره یا تغییر در دستورهای ایندکس به دست چه کسی می رسد؟ ما متخصصان سئو از قبل بلدیم خروجی رندرشده صفحات را بررسی کنیم، نتایج دو خزش را با هم مقایسه کنیم، لاگ ها را بخوانیم و تغییرات غیرعادی عملکرد سایت در جست وجو را پیگیری کنیم. به کمک این مهارت ها می توانیم تشخیص دهیم که سایت آن طور که باید رفتار نمی کند. اما همین مهارت ها به خودی خود علت را روشن نمی کنند. اینجاست که یک مسیر از پیش توافق شده برای ارجاع مسئله به فرد مسئول، ارزشش را نشان می دهد.
هیچ کدام از این حرف ها دلیلی برای متوقف کردن به روزرسانی افزونه ها نیست. وقوع یک حادثه نیز به تنهایی مجوزی برای زیر سؤال بردن شایستگی یک فروشنده نیست. صرف پیدا شدن بدافزار در یک بسته نرم افزاری برای قضاوت مسئولانه درباره علت اصلی نفوذ کافی نیست. آنچه این نمونه ها نشان می دهند این است که مسیر آشنای به روزرسانی و شماره نسخه ای که خیالمان را راحت می کند، تمام ماجرا نیستند. ما در سئو وقت زیادی صرف می کنیم تا ببینیم سایت واقعاً چه چیزی نمایش می دهد، نه اینکه فقط به آنچه طبق صفحه تنظیمات باید نمایش دهد اعتماد کنیم. منطقی است همین دقت را درباره نرم افزاری که روی سایت نصب می کنیم هم به خرج دهیم.
نتیجه گیری
افزونه های وردپرس را همچنان به روز نگه دارید، اما کاری کنید که بعداً بتوانید به سه پرسش پاسخ دهید: چه بسته ای، چه زمانی و از کدام مسیر روی سایت نصب شده است؟ برای شروع، کنار نام و نسخه هر افزونه، منبع دریافت و زمان دقیق نصب را با ذکر منطقه زمانی ثبت کنید و مشخص کنید چه کسی مسئول بررسی هشدار فروشنده است. در پروژه ای که طراحی سایت و سئو را به مجموعه ای مانند «دانش وب» می سپارید، زمان تحویل سایت فرصت مناسبی است تا مسیر گزارش تغییرات مشکوک را هم با تیم پشتیبانی روشن کنید. آن وقت اگر فردا آدرسی ناآشنا در سرچ کنسول ظاهر شد، نه آن را بی دلیل نشانه قطعی نفوذ می دانید و نه صرفاً یک خطای سئو: سابقه ای برای بررسی دارید و می دانید چه کسی باید پیگیری کند.