

اخیراً یک هشدار امنیتی بسیار مهم درباره دو آسیب پذیری کشف شده در افزونه وردپرسی «All in One SEO» (به اختصار AIOSEO) صادر شده است؛ افزونه ای که در حال حاضر بیش از دو میلیون نصب فعال در سراسر جهان دارد. هر دوی این آسیب پذیری ها تحت شرایطی خاص، به مهاجمان و هکرهایی که حتی در سایت لاگین نکرده اند (کاربران احراز هویت نشده)، این امکان را می دهند که کدهای کوتاه (Shortcodes) دلخواه خود را اجرا کنند یا اسکریپت های مخربی را به سایت شما تزریق نمایند.
افزونه وردپرسی All In One SEO چیست؟
افزونه All in One SEO یکی از محبوب ترین پلاگین های سئو است که توسط بیش از ۲ میلیون کاربر برای مدیریت تنظیمات بهینه سازی موتورهای جستجو (SEO) در وب سایت های وردپرسی استفاده می شود. این افزونه ابزارهای قدرتمندی برای مدیریت نقشه های سایت XML، داده های ساختاریافته (Structured Data)، ریدایرکت ها، لینک سازی داخلی و بهینه سازی محتوا ارائه می دهد. علاوه بر این، ابزارهایی برای نظارت بر رتبه بندی کلمات کلیدی، بررسی وضعیت سئوی سایت و حتی تولید محتوا با کمک هوش مصنوعی در آن تعبیه شده است.
ما در تیم دانش وب همواره در پروژه های طراحی سایت و دیجیتال مارکتینگ به کارفرمایان تاکید می کنیم که استفاده از افزونه های قدرتمندی مثل AIOSEO یا Yoast برای رشد سایت ضروری است؛ اما امنیت این افزونه ها دقیقاً به اندازه کارایی آن ها برای حفظ رتبه های سئو حیاتی است. یک افزونه آسیب پذیر می تواند تمام زحمات سئوی شما را در یک شب بر باد دهد.
آسیب پذیری اول (CVE-2026-100152): اجرای کدهای کوتاه دلخواه بدون نیاز به تایید هویت
اولین آسیب پذیری که با امتیاز ۶.۵ (درجه متوسط) رتبه بندی شده است، تمامی نسخه های AIOSEO تا نسخه ۵.۰.۲ (شامل خود این نسخه) را تحت تاثیر قرار می دهد. این باگ به مهاجمان اجازه می دهد تا در صورت مهیا بودن شرایطی خاص، شورت کدهای (Shortcodes) دلخواه خود را در وردپرس اجرا کنند.
چیزی که این آسیب پذیری را نگران کننده می کند این است که هکرها برای سوءاستفاده از آن، نیازی به داشتن حساب کاربری در وب سایت شما یا دسترسی های مدیریتی ندارند. همین موضوع باعث می شود نفوذ از این طریق بسیار آسان تر از روش هایی باشد که نیازمند به دست آوردن نام کاربری و رمز عبور هستند.
دلیل بروز این مشکل چیست؟
این آسیب پذیری به دلیل فقدان یک بررسی اعتبارسنجی (Validation Check) پیش از اجرای تابع do_shortcode وردپرس توسط افزونه رخ داده است.
کدهای کوتاه (Shortcodes) در واقع دستورالعمل های کوچکی (مثل یا خطا: فرم تماس پیدا نشد.do_shortcode نیز وظیفه پردازش این دستورالعمل ها را بر عهده دارد. ضعف امنیتی اینجاست که افزونه پیش از اجرای شورت کد، مقادیر ورودی را به درستی بررسی و فیلتر نمی کند؛ در نتیجه هکر می تواند سایت را مجبور کند تا شورت کد دلخواه و مخرب او را پردازش کند.
بر اساس گزارش شرکت امنیتی Wordfence:
«این مشکل به این دلیل است که نرم افزار به کاربران اجازه می دهد عملی را اجرا کنند که پیش از اجرای
do_shortcode، مقدار ورودی را به درستی اعتبارسنجی نمی کند. این ضعف به مهاجمانِ بدون حساب کاربری اجازه می دهد کدهای کوتاه دلخواه خود را اجرا کنند. برای عملی شدن این هک، لازم است که «بردکرامب» (Breadcrumb) افزونه AIOSEO از طریق بلاک ها، ویجت ها، شورت کدها یا تگ های قالب در صفحه نتایج جستجوی سایت رندر و نمایش داده شود.»
بخش پایانی این گزارش یک محدودیت مهم برای هکرهاست؛ چرا که این آسیب پذیری تنها زمانی قابل سوءاستفاده است که مسیرنمای سایت (Breadcrumbs) افزونه AIOSEO در صفحه نتایج جستجوی وردپرس به نمایش درآید.
بردکرامب ها همان لینک های ناوبری کوچکی هستند (مثل: خانه > مقالات > سئو) که به بازدیدکنندگان نشان می دهند دقیقاً در کجای ساختار سایت قرار دارند و تاثیر بسیار مثبتی روی سئو و تجربه کاربری دارند. این باگ زمانی رخ می دهد که بردکرامب ها از طریق روش های ذکر شده در صفحات جستجو فعال باشند. این یعنی با وجود اینکه هکر نیازی به لاگین ندارد، اما موفقیت او کاملاً به نحوه استفاده وب سایت شما از ویژگی بردکرامب این افزونه بستگی دارد.
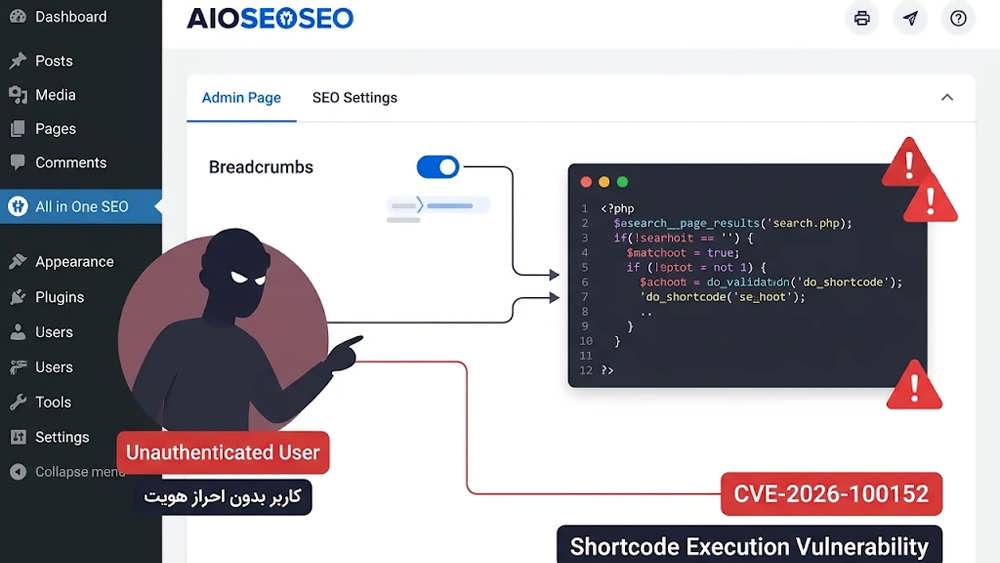
تصویری که چگونگی بهره برداری از باگ شورت کد در افزونه سئو توسط کاربر بدون لاگین را شبیه سازی می کند
آسیب پذیری دوم (CVE-2026-85492): باگ XSS بدون نیاز به احراز هویت
دومین آسیب پذیری که امتیاز ۶.۱ (متوسط) را دریافت کرده، از نوع Cross-Site Scripting مبتنی بر DOM (یا DOM-based XSS) است و تمامی نسخه های تا ۵.۰.۱.۱ (شامل همین نسخه) را درگیر می کند.
این باگ نیز توسط مهاجمان بدون حساب کاربری قابل بهره برداری است، اما یک تفاوت بزرگ دارد: برای موفقیت آمیز بودن حمله، باید یک کاربرِ مجاز و واردشده در وردپرس، اقدامات خاصی را انجام دهد.
ضعف امنیتی در اینجا ناشی از پاکسازی (Sanitization) ناکافی ورودی ها و فرار ندادن (Escaping) صحیح خروجی ها در هنگام پردازش مسیر آدرس URL (URL pathname) است.
پاکسازی ورودی و امن سازی خروجی، دو تکنیک مهم امنیتی هستند که از پردازش اطلاعات نامطمئن به عنوان کدهای اجرایی جلوگیری می کنند. در این مورد خاص، عدم وجود این لایه های محافظتی به هکرها اجازه می دهد تا اسکریپت های مخرب خود را درون یک URL دستکاری شده (Crafted URL) جاسازی کنند.
کتابچه راهنمای رسمی توسعه دهندگان وردپرس در بخش امنیت، درباره پاکسازی ورودی (Input Sanitization) توضیح می دهد:
«پاکسازی ورودی، فرآیند ایمن سازی، تمیز کردن و فیلتر کردن داده های وارد شده است. اعتبارسنجی (Validation) همیشه بر پاکسازی ارجحیت دارد زیرا دقیق تر است؛ اما زمانی که اعتبارسنجیِ دقیق امکان پذیر نیست، پاکسازی ورودی بهترین راهکار بعدی است.»
و وردپرس درباره امن سازی خروجی (Escaping Output) می گوید:
«اسکیپ کردن خروجی، فرآیند ایمن سازی داده های خروجی از طریق حذف داده های ناخواسته مانند کدهای HTML ناقص یا تگ های اسکریپت (script tags) است. این فرآیند کمک می کند تا اطلاعات پیش از نمایش به کاربر نهایی، کاملاً ایمن شوند.»
شرکت Wordfence در این باره شفاف سازی می کند:
«این ضعف به مهاجمان اجازه می دهد تا اسکریپت های وب دلخواه خود را در صفحاتی تزریق کنند که هر زمان کاربری آن URL دستکاری شده را باز کرد، اجرا شوند. برای اینکه این حمله کار کند، قربانیِ هدف باید دسترسی
aioseo_manage_seoرا داشته باشد و در حالی که صفحه ای با پی لود (Payload) مخربِ جاسازی شده در URL را باز می کند، پنل پیش نمایش سئو (SEO Preview) را از نوار مدیریت وردپرس باز کند.»
چیزی که سوءاستفاده از این آسیب پذیری را برای هکرها سخت تر می کند این است که تنها کلیک کردن روی لینک مخرب کافی نیست. کاربر هدفِ هکر، باید حتماً دسترسی aioseo_manage_seo (یک سطح دسترسی در وردپرس مخصوص مدیریت تنظیمات سئو) را داشته باشد. علاوه بر این، قربانی باید دقیقاً در همان لحظه که در صفحه مخرب قرار دارد، پنل پیش نمایش سئوی افزونه را از منوی بالای سایت باز کند!
عبارت XSS مبتنی بر DOM به این معناست که اسکریپت مخرب در مرورگر وب کاربر اجرا می شود (نه در سرور سایت). به همین دلیل، این حمله به جای اینکه مستقیماً توسط خود هکر اجرا شود، کاملاً به رفتار و کلیک های مدیر سئوی سایت بستگی دارد.
هر دو آسیب پذیری برطرف شده اند
خبر خوب این است که توسعه دهندگان افزونه All in One SEO، هر دو باگ را در نسخه های جدید برطرف کرده اند.
رفع باگ CVE-2026-85492:
نسخه ۵.۰.۲ مشکل XSS را حل کرده است. در لاگ تغییرات (Changelog) افزونه درباره این بهبود امنیتی نوشته شده است:
«بهبود یافته: ارتقای امنیت و محافظت از دسترسی ها در بخش های SEO Revisions، SEO Analysis و SEO Preview.»
رفع باگ CVE-2026-100152:
نسخه ۵.۰.۲.۱ مشکل اجرای خودکار شورت کدها را برطرف کرده است. در توضیحات آپدیت این نسخه آمده است:
«برطرف شده: بهبود لایه های امنیتی برای کدهای کوتاه در صفحات جستجو.»
به تمامی کاربرانی که از افزونه All in One SEO روی وردپرس خود استفاده می کنند، قویاً توصیه می شود برای محافظت از سایت خود در برابر هر دو آسیب پذیری، افزونه خود را به نسخه ۵.۰.۲.۱ یا نسخه های جدیدترِ پس از آن به روزرسانی کنند.
نتیجه گیری
حفظ امنیت سایت، پیش نیاز اصلی برای موفقیت در دیجیتال مارکتینگ و سئو است. همان طور که در این مقاله بررسی کردیم، حتی افزونه های بسیار معتبر و پرکاربردی مثل All in One SEO نیز می توانند دچار حفره های امنیتی خطرناکی شوند. هک شدن سایت نه تنها اعتبار برند شما را زیر سوال می برد، بلکه با افت شدید رتبه های گوگل (به دلیل تزریق کدهای مخرب یا اسپم)، تمام سرمایه گذاری های شما در حوزه سئو را نابود می کند. آپدیت نگه داشتن قالب و افزونه ها، بررسی مداوم سطح دسترسی کاربران و استفاده از فایروال های امنیتی، اقداماتی ضروری هستند. در دانش وب، ما همیشه خدمات طراحی سایت و سئو را با مانیتورینگ امنیتی مستمر همراه می کنیم تا کسب وکارهای آنلاین بتوانند بدون نگرانی از نفوذ هکرها، تنها روی رشد فروش و ترافیک خود تمرکز کنند. اگر سایت وردپرسی دارید، همین امروز به پیشخوان خود سر بزنید و از آپدیت بودن افزونه های حیاتی خود مطمئن شوید.