

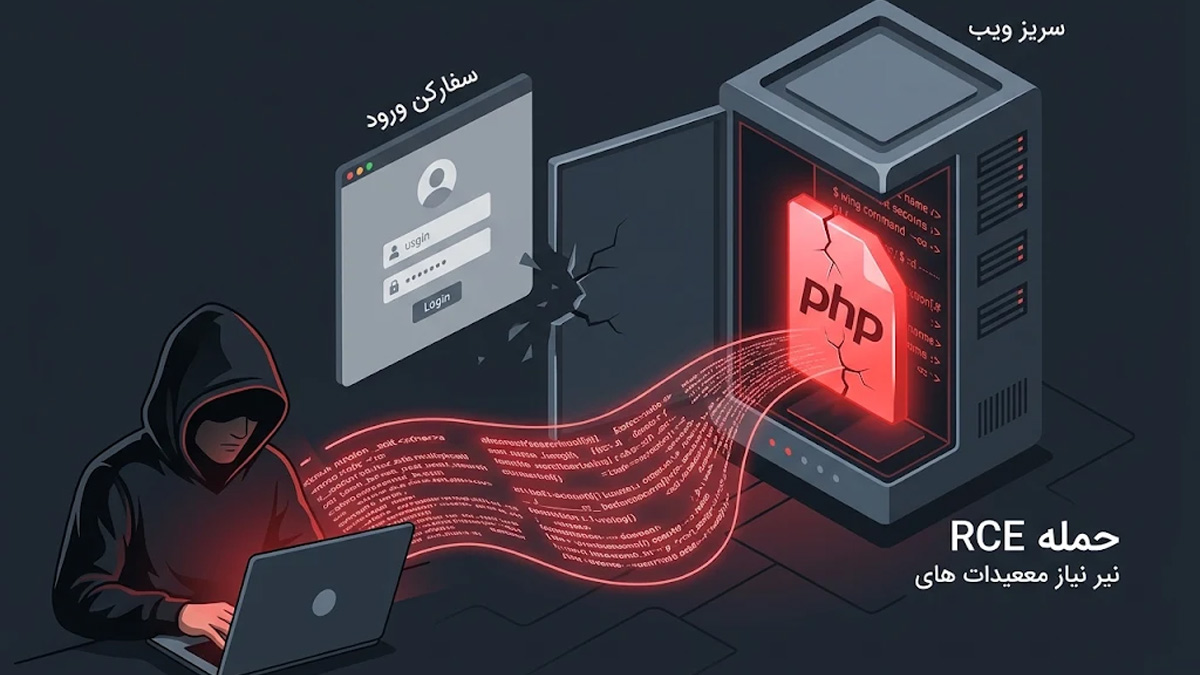
اخیراً تیم توسعه دهنده PHP اصلاحیه های امنیتی مهمی را برای نسخه های ۸.۵.۱۲، ۸.۴.۲۷، ۸.۳.۳۶ و ۸.۲.۳۵ منتشر کرده است تا دو نقص امنیتی بسیار بحرانی را برطرف کند. این باگ های خطرناک به مهاجمان و هکرها اجازه می دهند تا بدون نیاز به ورود به سیستم (Log in)، کدهای مخرب خود را روی سرور اجرا کنند.
سرورهای آپاچی (Apache) که از ماژول mod_php استفاده می کنند، در بالاترین سطح خطر قرار دارند؛ با این حال، مرجع رسمی PHP اعلام کرده است که تمامی نصب ها و پیکربندی هایی که درخواست های وب سایت را پردازش می کنند، در معرض این تهدید هستند.
از دیدگاه امنیتی، PHP تأکید می کند که «به روزرسانی» تنها انتخاب ایمن است. استفاده از فایروال یا تغییرات در پیکربندی سرور، به هیچ وجه نمی تواند جایگزین کاملی برای نصب این پچ های امنیتی باشد.
نسخه های PHP 8.1 و قدیمی تر دیگر پشتیبانی نمی شوند. با این حال، تا زمانی که صاحبان سایت ها شرایط را برای ارتقای نسخه فراهم کنند، اصلاحیه های محدود در سطح سورس کد و آپدیت هایی از سوی شرکت های ارائه دهنده هاستینگ ممکن است در دسترس باشد. به روزرسانی امنیتی اضطراری PHP که برای امروز، ۲۱ اکتبر (ساعت ۱۴:۰۰ به وقت UTC) برنامه ریزی شده بود، اکنون در دسترس است. از شرکت هاستینگ خود بخواهید PHP را پچ کرده و نسخه های بدون پشتیبانی را ارتقا دهد.
جزئیات آپدیت اضطراری و خطر اجرای کد از راه دور (RCE)
تیم امنیتی PHP امروز، ۲۱ اکتبر ۲۰۲۶، پچ های اضطراری خود را برای رفع دو نقص بحرانی منتشر کرد. این آسیب پذیری ها به مهاجمان اجازه می دهند کدهای خود را مستقیماً روی سرور وب سایت ها اجرا کنند، آن هم بدون اینکه نیازی به نام کاربری و رمز عبور داشته باشند (آسیب پذیری از نوع RCE).
نسخه های اصلاح شده شامل PHP 8.5.12، 8.4.27، 8.3.36 و 8.2.35 هستند. تیم PHP صراحتاً اعلام کرده است که هیچ راهکار موقتی (Workaround) نمی تواند این آسیب پذیری ها را به طور کامل پوشش دهد و آپدیت کردن تنها راه نجات است.
تمام وب سایت هایی که با PHP کار می کنند در خطرند. در این میان، سرورهای آپاچی که از mod_php (ماژولی که PHP را مستقیماً درون خود آپاچی اجرا می کند) بهره می برند، بیشترین ریسک را تجربه می کنند. در یک حمله اثبات شده، هکرها توانسته اند کدهای مخرب خود را حتی پیش از آنکه کدهای اصلی وب سایت شروع به کار کنند، اجرا نمایند!
همان طور که می دانید، سیستم مدیریت محتوای وردپرس بر پایه PHP روی سرور شما اجرا می شود. ما در تیم دانش وب همواره به مشتریان خدمات طراحی سایت خود یادآوری می کنیم که آپدیت کردن هسته وردپرس یا افزونه ها، به معنای آپدیت شدن هسته PHP سرور نیست. برای این کار باید از هاستینگ خود بخواهید که پچ امنیتی را نصب کند. اگر پنل هاستینگ شما (مثلاً cPanel) اجازه تغییر نسخه PHP را می دهد، حتماً بررسی کنید که نسخه انتخابی تان شامل این پچ های امنیتی جدید باشد.
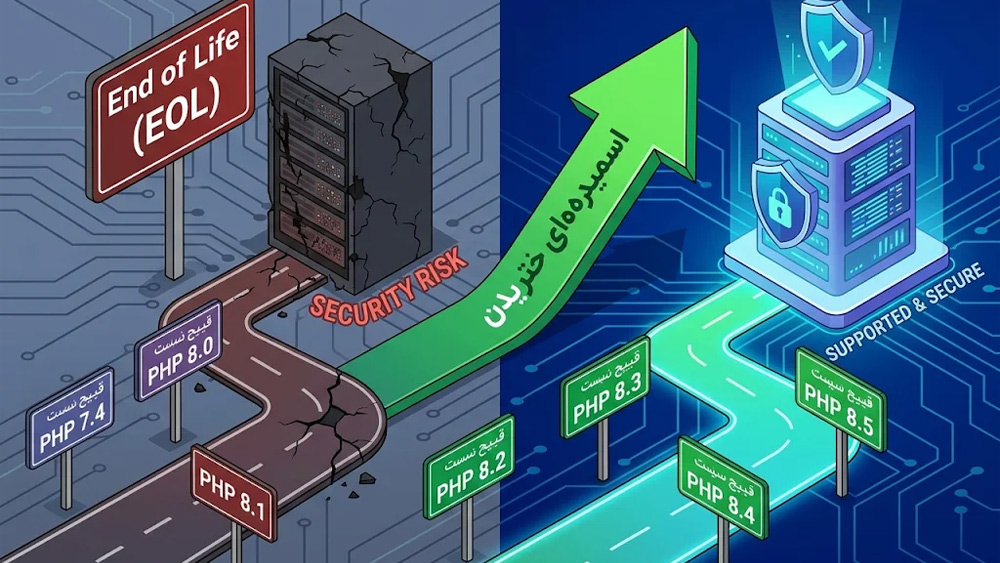
تصویرسازی مفهومی از بن بست نسخه های قدیمی و پایان یافته PHP با تابلوی «EOL» در برابر امنیت و پشتیبانی نسخه های جدید با تابلوی «پشتیبانی شده و ایمن».
نسخه های قدیمی PHP نیاز به ارتقای فوری دارند
نسخه های PHP 8.1 و پایین تر از آن در لیست پایان عمر (End-of-Life) قرار دارند و دیگر به روزرسانی های رسمی و منظم را دریافت نمی کنند. ماندن روی این نسخه ها نه تنها امنیت سایت را به شدت به خطر می اندازد، بلکه از نظر سئو نیز باعث افت سرعت سایت و دریافت هشدارهای امنیتی از سمت گوگل می شود.
با این وجود، برای این وضعیت اضطراری، تیم PHP اصلاحیه های محدودی در سطح سورس کد برای نسخه های ۷.۴، ۸.۰ و ۸.۱ ارائه کرده است که مخصوص تیم هایی است که PHP را خودشان کامپایل و بیلد می کنند. ارائه دهندگان هاستینگ و شرکت های پشتیبانی بلندمدت نیز ممکن است آپدیت های اختصاصی خود را ارائه دهند. اما فراموش نکنید که این پچ های موقت، به معنای بازگشت پشتیبانی دائمی از این نسخه ها نیست. حتماً با هاستینگ خود در تماس باشید تا در زمان ارتقا به یک نسخه پشتیبانی شده، از امنیت سایت شما محافظت کنند.
سایت های دولتی پیش از انتشار پچ PHP از دسترس خارج شدند!
اهمیت این باگ به قدری بالاست که نهادهای بین المللی واکنش های بی سابقه ای نشان دادند. رسانه International Cyber Digest گزارش داد که وب سایت های پارلمان و آژانس سایبری هلند، خدمات وب دولتی فنلاند و چندین سایت دانشگاهی پیش از انتشار این پچ امنیتی از دسترس خارج شدند. این قطعی در فنلاند نه به دلیل هک شدن، بلکه به عنوان یک اقدام پیشگیرانه و احتیاطی توصیف شده است.
شرکت امنیت سایبری Sansec نیز گزارش داد که مجلس نمایندگان هلند و مرکز ملی امنیت سایبری این کشور، وب سایت های خود را برای رعایت احتیاط از دسترس خارج کرده اند. پیش از انتشار آپدیت، نهادهایی مانند CERT-EU (تیم واکنش اضطراری کامپیوتری اروپا) و مرکز ملی امنیت سایبری بریتانیا (NCSC) توصیه کرده بودند که اگر امکان محافظت فوری وجود ندارد، سایت ها به صورت موقت ایزوله یا حتی خاموش شوند.
مدیران وب سایت ها الان باید چه کار کنند؟
- نسخه PHP سایت خود را چک کنید: اگر از وردپرس استفاده می کنید، به مسیر
ابزارها (Tools) > سلامت سایت (Site Health)بروید، تباطلاعات (Info)را انتخاب کرده و بخشسرور (Server)را باز کنید تا نسخه PHP خود را ببینید. - تماس با هاستینگ: از شرکت هاست خود بخواهید یکی از نسخه های اصلاح شده (که در ابتدای مقاله ذکر شد) را نصب کند، یا حداقل تأیید کند که آپدیت PHP آن ها شامل هر دو پچ امنیتی است.
- ارتقای نسخه های قدیمی: اگر از PHP 8.1 یا قدیمی تر استفاده می کنید، حتماً از سایت بکاپ بگیرید و برای ارتقای نسخه برنامه ریزی کنید. در این فاصله از هاست بپرسید که آیا می تواند یک پچ موقت ارائه دهد یا خیر.
- از دسترس خارج کردن موقت: اگر نمی توانید فوراً سایت را پچ کنید، درباره خاموش کردن موقت سایت آسیب پذیر با تیم فنی خود مشورت کنید. استفاده از یک فایروال برنامه های کاربردی وب (WAF) مانند کلودفلر (Cloudflare) می تواند برخی از حملات را مسدود کند، اما متخصصان دیجیتال مارکتینگ و سئو در دانش وب تأکید می کنند که WAF هرگز جایگزین نصب پچ امنیتی اصلی نیست.
- استفاده از کد خطای 503: اگر مجبور شدید سایت را برای پچ کردن PHP از دسترس خارج کنید، طبق توصیه گوگل از هاست خود بخواهید یک صفحه «در حال تعمیر» با خطای
HTTP 503 (Service Unavailable)نمایش دهد. این کار به ربات های گوگل می فهماند که قطعی موقتی است و به سئوی سایت شما آسیبی نمی رساند. هاست می تواند این صفحه را بدون نیاز به PHP، از طریق وب سرور یا شبکه توزیع محتوا (CDN) نمایش دهد. - بررسی ترافیک فایروال: اگر از فایروال استفاده می کنید، مطمئن شوید که تمام بازدیدها از فیلتر آن عبور می کنند. هکرهایی که بتوانند مستقیماً به آی پی سرور شما متصل شوند، به راحتی این بررسی ها را دور می زنند.
- پاکسازی پس از آپدیت: بعد از نصب پچ، سایت را برای پیدا کردن «وب شل ها» (اسکریپت های مخربی که به هکرها دسترسی می دهند)، اکانت های ادمین ناشناس و تغییرات مشکوک در فایل های PHP بررسی کنید. یادتان باشد که پچ کردن فقط راه نفوذ را می بندد، اما اگر سایت از قبل هک شده باشد، آن را پاکسازی نمی کند.
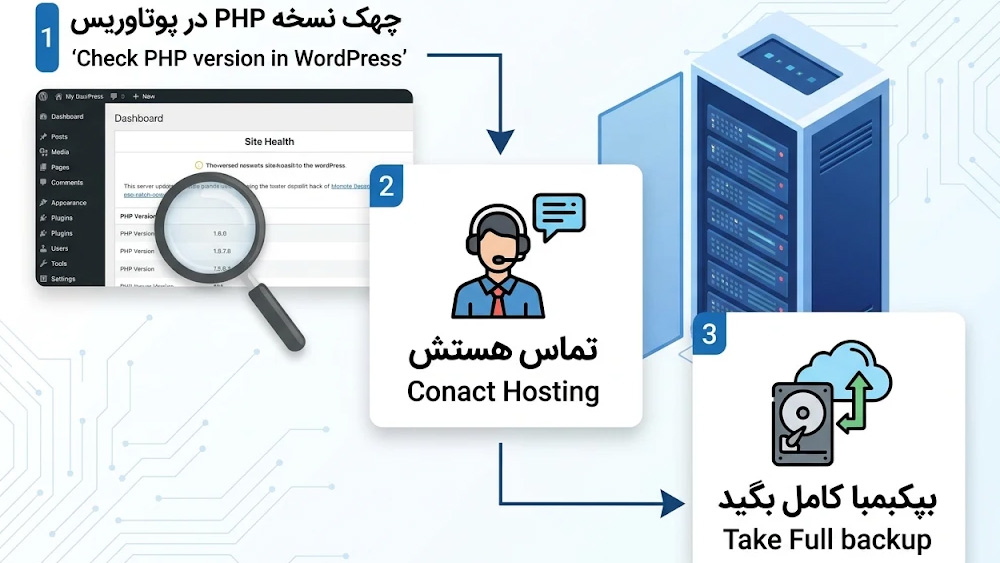
اینفوگرافیک سه مرحله ای برای بررسی نسخه PHP در وردپرس، تماس با هاستینگ و گرفتن بکاپ قبل از ارتقا.
برای آسیب پذیری های شدیدتر در آینده آماده باشید!
همان طور که در ماه آگوست و در مقاله ای درباره «نحوه تغییر امنیت وب سایت ها توسط هوش مصنوعی» پیش بینی کرده بودم، هکرها امروزه می توانند سریع تر از سازندگان نرم افزار حرکت کنند. گزارش هایی مبنی بر دست به دست شدن ابزارهای هک مرتبط با این باگ، حتی قبل از انتشار پچ رسمی PHP، نشان می دهد که ما در یک بحران زمان بندی قرار داریم.
اکنون پچ امنیتی در دسترس است، اما تنها در صورتی از سایت شما محافظت می کند که آن را نصب کنید. هرگونه نفوذ و هک شدن می تواند اطلاعات مشتریان شما را فاش کرده و رتبه سئو و دیده شدن شما در نتایج جستجو را به شدت تخریب کند. از تیم فنی خود بخواهید سورس کدها را بررسی کرده و فعالیت های مشکوک را مانیتور کنند. با هاست خود توافق کنید که چه کسی مسئول اعمال پچ های اضطراری یا از دسترس خارج کردن سایت در مواقع بحرانی است.
نقش هوش مصنوعی در حملات سایبری:
مهاجمان امروزه از مدل های هوش مصنوعی بدون سانسور (که محدودیت های ایمنی آن ها برداشته شده) استفاده می کنند. این مدل ها می توانند از طریق فرآیندی به نام «تقطیر» (Distillation) – که در آن مدل های کوچک تر با خروجی های مدل های قدرتمند و پیشرفته آموزش می بینند – توانایی های وحشتناکی به دست آورند. در نتیجه، هوش مصنوعی قدرتمند بدون داشتن گاردریل های ایمنی مدل های اولیه به دست افراد شرور می افتد و ابزارهای بهتری برای یافتن و سوءاستفاده از نقاط ضعف سرورها به آن ها می دهد.
به همین دلیل است که انتظار می رود در آینده، آسیب پذیری های شدیدی مانند این مورد با سرعت و تکرار بیشتری کشف شوند و صاحبان وب سایت ها زمان بسیار کمتری برای واکنش داشته باشند. آماده شدن برای چنین سرعت بالایی در تهدیدات سایبری، دیگر یک انتخاب نیست، بلکه بخش جدایی ناپذیری از محافظت از وب سایت و حفظ جایگاه سئوی شماست.
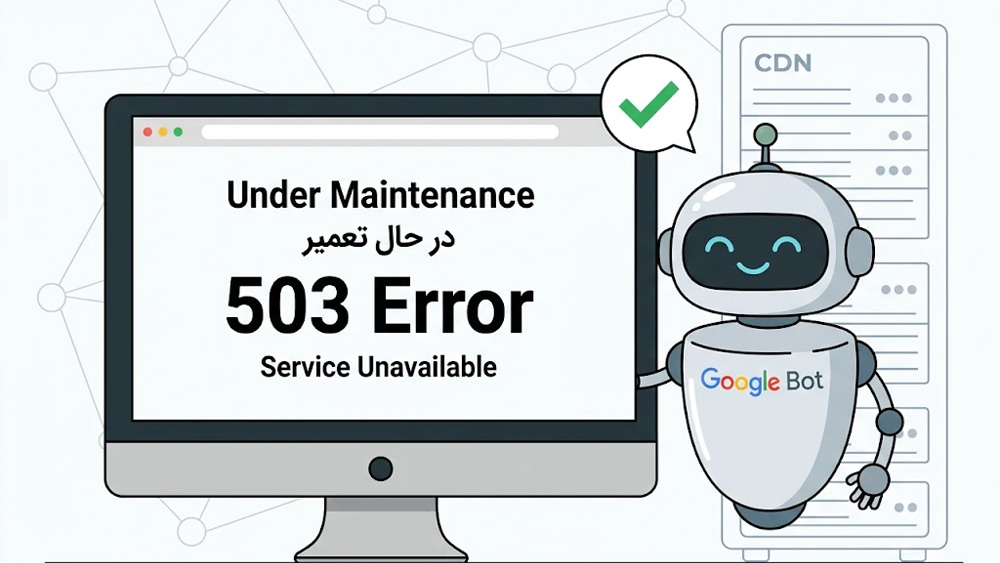
تصویرسازی مفهومی از یک صفحه وب در حال تعمیر با کد خطای ۵۰۳ و متن های فارسی و انگلیسی، که توسط ربات گوگل با چهره ای شاد تایید شده است.
نتیجه گیری
امنیت وب سایت زیربنای موفقیت در دنیای دیجیتال مارکتینگ و سئو است. آسیب پذیری های اخیر هسته PHP زنگ خطری جدی برای تمامی صاحبان کسب وکارهای آنلاین، به ویژه وب سایت های وردپرسی بود. نادیده گرفتن این آپدیت های بحرانی می تواند به قیمت از دست رفتن اطلاعات کاربران، افت شدید رتبه در موتورهای جستجو و تخریب اعتبار برند شما تمام شود. با توجه به سرعت گرفتن حملات سایبری به کمک ابزارهای هوش مصنوعی، رویکرد «پیشگیری و واکنش سریع» باید در اولویت قرار گیرد. پیشنهاد ما در مجموعه دانش وب این است که همواره ارتباط تنگاتنگی با تیم پشتیبان سرور خود داشته باشید، از هاستینگ های معتبر استفاده کنید، بکاپ گیری منظم را فراموش نکنید و در زمان های بحرانی با کمک مشاوران متخصص، از کدهای وضعیت استاندارد (مانند 503) برای حفظ رتبه های سئوی خود بهره ببرید.