

به تازگی گزارش ها و ادعاهای جدی و تکان دهنده ای مطرح شده است که نشان می دهد افزونه محبوب سئو وردپرس، یعنی رنک مث (Rank Math)، قابلیتی را به سیستم خود اضافه کرده که بدون سر و صدا و بدون اطلاع وبمستر، به این شرکت دسترسی هایی در سطح مدیر کل (Administrator-level) بر روی سایت های وردپرسی اعطا می کند.
طبق بررسی های فنی، این دسترسی زمانی فعال می شود که وب سایت به یک حساب کاربری (حتی نسخه رایگان) در سایت Rank Math متصل باشد و مدیر سایت، بخش «پشتیبانی و راهنما» (Help & Support) این افزونه را در پیشخوان وردپرس باز کند.
بدون نیاز به تایید، بدون هیچ گونه اعلان قبلی!
توسعه دهنده افزونه رقیب یعنی The SEO Framework (سیبره وایر – Sybre Waaijer)، اخیراً در شبکه اجتماعی توییتر (X) فاش کرد که با کلیک روی تب Help & Support در رنک مث، این افزونه بلافاصله یک «رمز عبور برنامه» (WordPress Application Password) متصل به کاربری که آن بخش را باز کرده، ایجاد می کند.
این یعنی اگر کاربری که در پیشخوان سایت در حال وب گردی و بررسی تنظیمات است دارای سطح دسترسی مدیر کل (Administrator) باشد، رمز عبور برنامه ای که توسط رنک مث تولید می شود، دقیقاً همان دسترسی های کامل سطح مدیر کل را به ارث می برد و دریافت می کند!
سیبره وایر در توضیحات فنی خود این گونه نوشت:
«دو روز پیش، رنک مث در نسخه 1.0.277 حدود ۱۲ مشکل امنیتی را برطرف کرد. این افزونه در حال حاضر روی بیش از ۴ میلیون وب سایت فعال است.
اما در همان به روزرسانی، هلدینگ group[.]one (که مالک افزونه معروف WP Rocket نیز هست) دسترسی های مدیریتی به سایت شما دریافت می کند!
دفعه قبل که اتفاق مشابهی افتاد، من آن را به عنوان یک در پشتی (Backdoor) دسته بندی کردم؛ این بار قضاوت را به خود شما واگذار می کنم.
فایل مربوطه:
vendor/groupone/wap-client/includes/class-app-password-manager.phpعملکرد این کد:
وقتی مدیر سایتی که سایتش به یک حساب رایگان rankmath[.]com متصل است، بخش Help & Support را باز می کند، افزونه بلافاصله یک رمز عبور برنامه وردپرس برای آن کاربر می سازد. سپس این رمز عبور به سرورهای group[.]one ارسال می شود. از آن لحظه به بعد، ایجنت هوش مصنوعی (AI Agent) آن ها می تواند از طرف شما و با دسترسی شما، هر عملیاتی را روی سایتتان انجام دهد.»
با باز کردن بخش پشتیبانی در رنک مث، یک ایجنت هوش مصنوعی بدون اطلاع شما، دسترسی کامل ادمین به وب سایتتان پیدا می کند.
رمز عبور برنامه (Application Password) در وردپرس چیست؟
برای درک بهتر این موضوع، باید بدانیم که قابلیت Application Passwords یک ویژگی رسمی، معتبر و کاملاً استاندارد در هسته وردپرس است. افزونه ها اجازه دارند تحت ضوابط مشخص از آن استفاده کنند و حتی دستورالعمل های رسمی برای توسعه دهندگان وجود دارد تا نحوه ساخت این رمزها را پیاده سازی کنند. احتمالاً به همین دلیل است که سیبره وایر در برچسب زدن قطعی این اقدام به عنوان «در پشتی» (Backdoor) کمی با احتیاط سخن گفته است.
اما تفاوت بزرگ در کجاست؟ در نحوه دریافت مجوز و دور زدن کاربر!
رنک مث هیچ اجازه ای از کاربر نمی گیرد
یکی از اصلی ترین دلایلی که وایر به عملکرد رنک مث اعتراض کرده، شیوه تولید خودسرانه این سطوح دسترسی است.
او توضیح می دهد:
«این افزونه هرگز ابتدا از کاربر اجازه نمی گیرد. درست است که یک باکس قوانین و مقررات (Terms & Conditions) نمایش داده می شود، اما این پنجره مانع ساخته شدن یا ارسال رمز عبور نمی شود! فرایند انتقال اطلاعات حتی قبل از اینکه آن باکس روی صفحه ظاهر شود، آغاز شده است.»
نقض جریان رسمی احراز هویت در وردپرس
در مستندات رسمی هسته وردپرس، سازوکار مشخصی برای تولید رمز عبور برنامه طراحی شده است. طبق این استاندارد، باید یک صفحه احراز هویت (Authorization Screen) باز شود که در آن، افزونه هویت خود و دسترسی های مورد نیازش را شفاف اعلام کند و به کاربر حق انتخاب برای «تایید» یا «رد» این اتصال داده شود. طبق مشخصات فنی وردپرس، رمز عبور تنها و تنها پس از تایید صریح کاربر باید به افزونه یا سرویس ثالث تحویل داده شود؛ فرآیندی که رنک مث آن را کاملاً دور زده است.
نقض قوانین صریح مخزن رسمی WordPress.org
دستورالعمل های رسمی افزونه های وردپرس، قانون بسیار سخت گیرانه ای درباره جلب رضایت صریح (Explicit Consent) برای برقراری ارتباط با سرورهای خارجی دارند. طبق قوانین رسمی، هیچ افزونه ای حق ندارد بدون کسب رضایت صریح و آگاهانه (مانند قرار دادن یک چک باکس انتخابی یا Opt-in)، با سرورهای خارجی ارتباط برقرار کند. همچنین جمع آوری خودکار اطلاعات کاربران بدون تایید مستقیم کاملاً ممنوع است.
در بند ۷ قوانین رسمی وردپرس آمده است:
«۷. افزونه ها نباید کاربران را بدون رضایت آن ها ردیابی کنند.
به منظور حفظ حریم خصوصی کاربران، افزونه ها مجاز نیستند بدون رضایت صریح و تاییدشده با سرورهای خارجی تماس بگیرند. این کار معمولاً از طریق روش Opt-in (ثبت نام اختیاری در سرویس یا فعال کردن تیک در تنظیمات افزونه) انجام می شود. مستندات مربوط به نحوه جمع آوری و استفاده از داده های کاربر باید در فایل readme افزونه همراه با سیاست حفظ حریم خصوصی شفاف قید شود.»
رنک مث با ایجاد دسترسی بدون رضایت صریح کاربر، بند ۷ قوانین رسمی مخزن افزونه های وردپرس را زیر پا گذاشته است.
رمزهای عبور برنامه باید قابل ابطال باشند؛ چگونه دسترسی رنک مث را لغو کنیم؟
وردپرس قابلیت Application Passwords را به عنوان ابزاری تعریف می کند که مدیر سایت بتواند به راحتی آن را بررسی کرده و در صورت نیاز لغو (Revoke) نماید:
«رمز عبور برنامه قابلیتی در وردپرس است که به شما امکان می دهد برای هر نرم افزار، اعتبارسنجی های جداگانه و قابل ابطال بسازید تا بدون نیاز به تغییر رمز عبور اصلی حسابتان، بتوانید دسترسی یک افزونه یا سرویس را قطع کنید.»
سیبره وایر نحوه باطل کردن این دسترسی مخفی رنک مث را این گونه آموزش داده است:
«این دسترسی در پروفایل کاربری شما با عنوان “WAP – Rank Math Support Agent” ثبت می شود. جالب است بدانید بستن تب Help & Support این دسترسی را لغو نمی کند، این رمز عبور تاریخ انقضا ندارد و شما امکان غیرفعال سازی این ایجنت پشتیبانی را از داخل تنظیمات افزونه ندارید!
اقدام فوری که باید انجام دهید:
اگر در حالی که به اکانت خود متصل بودید بخش Help & Support را باز کرده اید، فوراً این دسترسی را لغو کنید:
به مسیر پیشخوان وردپرس > کاربران > شناسنامه شما (Profile) > رمزهای عبور برنامه (Application Passwords) بروید و هر گزینه ای که با عبارت
– WAPشروع می شود را حذف و ابطال (Revoke) نمایید.»
موج گسترده واکنش های منفی کاربران و اتهام پاک کردن شکایات
واکنش جامعه وبمستران و سئوکاران به این اتفاق، موجی از خشم و انتقاد شدید بوده است.
یکی از کاربران در توییتر با نام کاربری tprinty@ نوشت:
«این واقعاً وحشتناک است. وردپرس باید قابلیت های سئو را به صورت پیش فرض در هسته خود قرار دهد تا دست این شرکت ها کوتاه شود.»
کاربر دیگری به نام CAwavehello@ فاش کرد که یک تاپیک اعتراضی بزرگ در فروم پشتیبانی رنک مث در وردپرس ایجاد شده بود که ظاهراً توسط مدیران رنک مث پاک شده است:
«داشتم فکر می کردم اون همه سر و صدا برای چی بود! چند روز پیش یک تاپیک خیلی بزرگ در صفحه فروم وردپرس آن ها راه افتاد و بعد به طرز جادویی ناپدید و حذف شد. امروز نوتیفیکیشن گرفتم که بعد از بالا گرفتن اعتراضات شدید، تاپیک را حذف کرده اند. این دیگر چه وضعی است؟!»
همین موضوع باعث شده بسیاری از کاربران تصمیم به مهاجرت از این افزونه بگیرند. کاربر SwiftyLunatic@ نوشت:
«زمان آن رسیده که تمام سایت هایم را از رنک مث (@rankmathseo) منتقل کنم. چرا باید چنین کارهای مشکوک و غیرشفافی انجام دهید؟ لطفاً بهترین افزونه سئو جایگزین را برای مهاجرت معرفی کنید.»
و کاربر SEOMastery2026@ در شوک این خبر نوشت:
«صبر کنید ببینم… دسترسی ادمین بدون اجازه؟!»
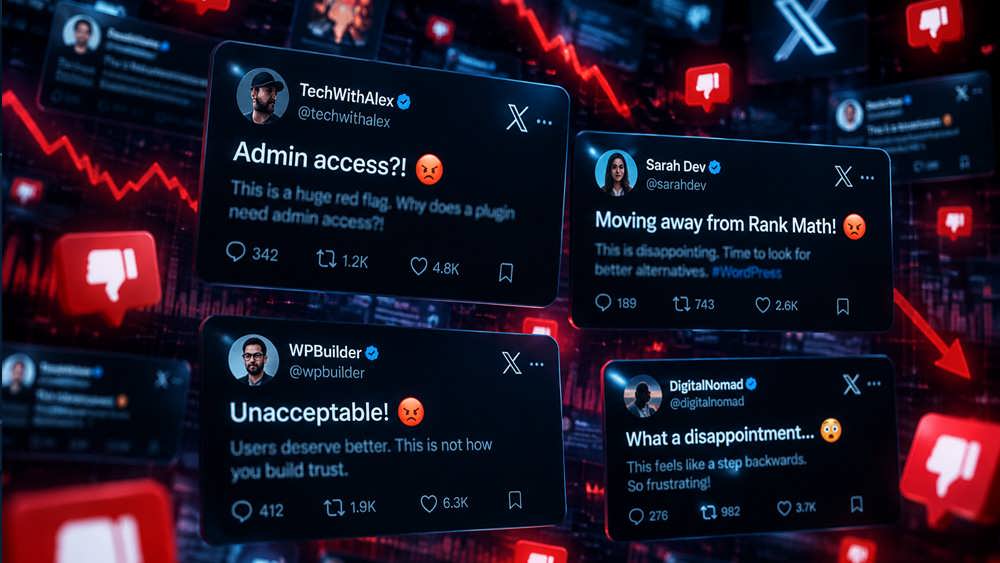
جامعه وبمستران پس از افشای این حفره امنیتی، با واکنش های تند و انتقادی، خواستار شفاف سازی و مهاجرت از این افزونه شدند.
چرا رنک مث در فهرست افزونه های مورد تایید نیست؟
ررنک مث نتوانسته معیارهای لازم برای قرار گرفتن در لیست افزونه های پیشنهادی این رسانه را کسب کند؛ چراکه یکی از شروط اصلی دانش وب، قابل اعتماد بودن توسعه دهنده و نداشتن سابقه تاریک در باگ ها و آسیب پذیری های امنیتی مداوم است.
بررسی سوابق نشان می دهد که رنک مث:
- در سال ۲۰۲۴ دارای ۷ آسیب پذیری،
- در سال ۲۰۲۵ دارای ۴ آسیب پذیری،
- و تا این لحظه از سال ۲۰۲۶ دارای ۳ آسیب پذیری امنیتی بوده است (از جمله یک باگ خطرناک تزریق کد مخرب از نوع Unauthenticated Stored Cross-Site Scripting).
حفظ امنیت پایدار و بهینه سازی اصولی وب سایت همواره دو بال پرواز در دنیای دیجیتال مارکتینگ هستند. ما در تیم توسعه و سئوی «دانش وب» همواره بر این اصل تاکید داریم که انتخاب ابزارها و افزونه ها نباید صرفاً بر اساس قابلیت های ظاهری باشد، بلکه امنیت، شفافیت کدهای توسعه دهنده و پاید` نوشت:
«زمان آن رسیده که تمام سایت هایم را از رنک مث (@rankmathseo) منتقل کنم. چرا باید چنین کارهای مشکوک و غیرشفافی انجام دهید؟ لطفاً بهترین افزونه سئو جایگزین را برای مهاجرت معرفی کنید.»
و کاربر SEOMastery2026@ در شوک این خبر نوشت:
«صبر کنید ببینم… دسترسی ادمین بدون اجازه؟!»
نتیجه گیری
افزونه رنک مث یادآور این نکته حیاتی است که در دنیای طراحی سایت و سئو، هیچ ابزاری نباید بدون نظارت دقیق فنی روی هسته وردپرس فعال بماند. اعطای دسترسی های سطح مدیر کل به سرورهای خارجی بدون رضایت صریح کاربر، خط قرمز امنیت وب است و می تواند اعتبار و اطلاعات وب سایت ها را با ریسک جدی مواجه کند. اگر از افزونه رنک مث استفاده می کنید، پیشنهاد می کنیم فوراً بخش رمزهای عبور برنامه را در شناسنامه کاربری خود بررسی کرده و دسترسی های نامعتبر را لغو نمایید. همچنین افزونه را حتما اپدیت نمایید. پیشنهاد شخصی من استفاده از افزونه یواست است. در طول این ده سال من در همه سایت هایم از این افزونه استفاده کردم و به مشکلی برنخوردم حتی لازم نیست نسخه پرمیوم آن را تهیه نمایید تمامی نیازها بغیر از ریدایرکت را در نسخه رایگان که میتوانید از مخزن وردپرس دانلود نمایید در اختیارتان قرار میدهد.