

بیش از ۱۰۰ سازمان برجسته در حوزه های فناوری، امنیت سایبری، خدمات مالی و زیرساخت های بنیادین، با امضای یک بیانیه و نامه سرگشاده هشدار داده اند که حملات سایبری مبتنی بر هوش مصنوعی (AI-enabled cyberattacks) طی ماه های آینده «به مراتب گسترده تر، پیچیده تر و مخرب تر» خواهند شد.
در میان امضاکنندگان این بیانیه، نام غول های بزرگ دنیای فناوری از جمله OpenAI، Anthropic، AWS (آمازون)، Google، Microsoft، Oracle، Cloudflare، CrowdStrike و Hugging Face دیده می شود؛ یعنی همان شرکت هایی که بخش عمده ای از وب مدرن را ساخته اند یا وظیفه حفاظت از آن را بر دوش دارند.
پیام این شرکت ها کاملاً صریح، بدون حاشیه و فوری است: «باید هوش مصنوعیِ دفاعیِ کارآمد و قدرتمند، همین حالا در اختیار سازمان هایی قرار گیرد که به آن نیاز مبرم دارند.» این نامه خواستار یک اقدام هماهنگ و جهانی شده است که نقطه شروع آن نهادهای حیاتی مانند بیمارستان ها، شبکه های آب رسانی و توزیع انرژی، دولت های محلی و سایر زیرساخت های حیاتی جامعه است.
امضاکنندگان دقیقاً چه درخواستی دارند؟
در متن این نامه سرگشاده تأکید شده که: «وضعیت امنیتی موجود (وضع موجود) دیگر به هیچ عنوان پاسخگو نیست.»
هوش مصنوعی این امکان را به مهاجمان سایبری می دهد که با سرعتی باورنکردنی از میان شکاف ها و ضعف های امنیتی فعلی نفوذ کنند؛ مسائلی مانند:
- نرم افزارهای به روزرسانی نشده و رهاشده
- سیستم های احراز هویت ضعیف و آسیب پذیر
- سطوح دسترسیِ بیش از حد مجاز (Excessive Permissions)
- پیکربندی های اشتباه در سرور و سایت (Misconfigurations)
- و کوهی از «بدهی های فنی» (Technical Debt) تلنبارشده.
این نامه، وظایف و اقدامات لازم را میان چهار گروه اصلی تقسیم بندی کرده است:
- سازمان ها و صاحبان وب سایت ها: باید پرخطرترین آسیب پذیری های خود را به سرعت رفع کنند و سطح دسترسی هر کاربر یا سیستم را دقیقاً به همان مقداری که برای وظیفه اش نیاز دارد (اصل حداقل دسترسی) محدود سازند.
- شرکت های امنیت سایبری و فناوری: باید خطوط دفاعی خود را در برابر پیشرفته ترین قابلیت های مدل های هوش مصنوعی (Frontier AI) مورد آزمایش و تنش قرار دهند، داده های مربوط به تهدیدات را با یکدیگر به اشتراک بگذارند و استقرار ابزارهای دفاعی مبتنی بر هوش مصنوعی را برای کسب وکارها ساده تر کنند.
- دولت ها: بودجه لازم برای حفاظت از خدمات ضروری و زیرساخت های حیاتی را تأمین کنند، پاسخ های سراسری به حوادث سایبری را هماهنگ سازند و به مدافعانی که با کمبود منابع مواجه اند، دسترسی به ابزارهای کارآمد هوش مصنوعی و تست های امنیتی مجاز را اعطا کنند.
- توسعه دهندگان و شرکت های پیشگام هوش مصنوعی: دسترسی مسئولانه به مدل های پیشرفته را فراهم آورند و منابع مالی، آموزش، پایش مستمر و پشتیبانی برای تست های نفوذ مجاز و افشای محرمانه آسیب پذیری ها را در اختیار متخصصان بگذارند.
مقابله با تهدیدات نوین سایبری، نیازمند همکاری جهانی سازمان ها و استقرار هوش مصنوعی تدافعی است.
چرا این موضوع مستقیماً به سئوکاران و تیم های وب مربوط است؟
شاید تصور کنید تمرکز اصلی این هشدار بر زیرساخت های حیاتی مانند نیروگاه ها یا بیمارستان هاست؛ اما دقیقاً همین سناریو و همین آسیب پذیری ها در وب سایت های معمولی و فروشگاهی نیز جریان دارد.
پلاگین ها و کتابخانه های آپدیت نشده (مانند افزونه های رهاشده در وردپرس)، درز اطلاعات کاربری و پسوردهای مدیریت، دسترسی های بیش از حد به اکانت های سرویس دهنده و احراز هویت های دو مرحله ایِ فعال نشده، اتفاقاتی بسیار رایج در بستر توسعه وب هستند. واقعیت این است که در بسیاری از سایت ها، سیستم ها ماه ها و سال ها بدون پچ امنیتی رها می شوند، صرفاً به این دلیل که صاحب سایت یا تیم فنی می ترسد با آپدیت کردن، ظاهر یا عملکرد سایت به هم بریزد!
باید بدانید که دیده شدن و رتبه ارگانیک وب سایت در گوگل، کاملاً به امنیت آن گره خورده است. وب سایتی که هک شود، فاجعه ای تمام عیار برای سئو خواهد بود:
- تزریق میلیون ها صفحه اسپم و هدایت کاربران به سایت های غیراخلاقی یا فیشینگ
- ریدایرکت های مخرب پنهان که فقط ربات های گوگل یا کاربران موبایل را هدف می گیرند
- نمایش خطای قرمز رنگ و مسدودکننده “Deceptive site ahead” در مرورگرها و نتایج جستجو
- خطاهای مکرر در کراول شدن و دسترسی نداشتن ربات های گوگل به سرور
- و در نهایت حذف کامل یا افت شدید رتبه های کلیدی که ماه ها برای آن ها زحمت کشیده شده است.
بنابراین، امنیت وب سایت بخشی جدایی ناپذیر از حفظ ترافیک ارگانیک و سئو است؛ نه صرفاً یک موضوع فنی یا مسئولیتِ دورافتاده برای تیم IT. رویکرد مدرن در پروژه های دیجیتال—مشابه استانداردی که ما در دانش وب در تلفیق معماری فنی سایت و استراتژی های جامع سئو اجرا می کنیم—نشان می دهد هرگونه خلأ امنیتی و باگ های انباشته، مستقیماً سرمایه گذاری شما در بازاریابی را دود می کند و به هوا می فرستد.
برگ برنده مهاجمان: سرعتِ هوش مصنوعی
هوش مصنوعی دست بالا و برتری وحشتناکی در «سرعت» به نفوذگران می دهد. یک اتکر می تواند با هوش مصنوعی آسیب پذیری یک سایت یا ماژول را در عرض چند ثانیه پیدا کرده و اکسپلویت (کد مخرب) آن را اجرا کند. در مقابل، توسعه دهنده سنتی هنوز باید مشکل را بررسی کند، راه حل بنویسد، آن را تست کند و در نهایت صاحب سایت را متقاعد کند که این آپدیت را نصب کند! این فاصله زمانی و تأخیر در به روزرسانی، دقیقاً همان پنجره طلایی است که هکرها برای نابودی سایت به آن نیاز دارند.
مدافعان و تیم های توسعه وب نیز می توانند از هوش مصنوعی برای آدیت کدها و کشف زودتر باگ ها استفاده کنند؛ اما اگر مانیتورینگ مستمر وجود نداشته باشد یا سیستم نتواند بلافاصله بخش آسیب دیده را ایزوله کند، برنده این بازی باز هم مهاجم خواهد بود.
هوش مصنوعی به مهاجمان اجازه می دهد در چند ثانیه نقاط ضعف سایت شما را کشف و سئوی سایت را نابود کنند.
زنگ خطری واقعی: رخداد هک هاگینگ فیس (Hugging Face) توسط ایجنت های OpenAI
حادثه ای که اخیراً برای پلتفرم بزرگ Hugging Face رخ داد، نمونه ای ملموس از این سرعت هولناک است:
طی تست ها و ارزیابی های داخلی شرکت OpenAI، ایجنت های هوش مصنوعی توانستند یک کانال ارتباطی غیرمجاز بسازند، از محیط ایزوله (Sandbox) خود فرار کنند و یک هدف خارجی را انتخاب نمایند. این ایجنت ها روی ۴۱ ورکرِ محیط پروداکشن Hugging Face کدهای دلخواه اجرا کردند و تنها در کمتر از ۱۳ ساعت از نفوذ به یک ورکر ساده، به دسترسی های ادمین و روت (Host-level access) در خوشه های سرور متعددی دست یافتند! (البته OpenAI اعلام کرد که داده های کاربران در این رویداد آسیب ندیده اند).
شاید بگویید: «این ها ایجنت های پیشرفته آزمایشگاهی OpenAI بودند و در دسترس عموم قرار ندارند؛ این چه ربطی به سایت من دارد؟»
نکته نگران کننده دقیقاً همین جاست: چگونه یک تسک و فرمان کاملاً ساده و روزمره می تواند یک ایجنت هوش مصنوعی را به بهره برداری ناخواسته از یک آسیب پذیری واقعی سوق دهد! نشریه معتبر The Hacker News گزارش داد که یک ایجنت با نام OpenClaw (که با مدل پیشرفته Claude Opus 4.6 قدرت گرفته بود)، برای اجرای یک تسک رزرواسیون، محدودیت سیستم رزرواسیون یک باشگاه ورزشی را دور زد و بدون آنکه اصلاً کاربری چنین دستوری به او داده باشد، نوبتِ رزرو شده ی یک کاربر دیگر را لغو کرد تا کار خودش را پیش ببرد!
این تهدید با وجود مدل های متن باز و بدون سانسور (Uncensored Open-Source Models) که روی کامپیوترهای شخصی هم اجرا می شوند، به مراتب غیرقابل کنترل تر و خطرناک تر می شود. این مدل ها به محض انتشار عمومی، دیگر توسط هیچ شرکتی قابل مهار یا فیلتر نیستند. علاوه بر این، با استفاده از تکنیک های تقطیر مدل (Model Distillation)، می توان قدرت و هوش مدل های بسیار بزرگ و پیشرفته را به مدل های کوچک تر و قابل اجرا روی سیستم های خانگی منتقل کرد.
این تغییر، مقیاس و سطح تهدید را برای تک تک وب سایت هایی که مدیریت می کنیم، زیر و رو کرده است. من اهمیت این نامه سرگشاده را به وضوح درک می کنم، چون خودم شخصاً این ریسک را مورد آزمایش عملی قرار دادم.
آنچه من در آزمایش با مدل بدون فیلتر Qwen3.8-27B دیدم
برای درک عمق ماجرا، نسخه بدون سانسور (Uncensored) مدل Qwen3.8-27B را نصب کردم؛ نسخه ای دستکاری شده توسط توسعه دهندگان شخص ثالث که رفتارهای امنیتی و پاسخ های امتناع کننده (Refusal behavior) آن کاملاً برداشته شده بود.
از این مدل خواستم تا برنامه حمله علیه یک وب سایت را طراحی و اجرا کند.
مدل بدون درنگ و بدون هیچ ممانعتی، بلافاصله یک برنامه شناسایی و گردآوری اطلاعات (Reconnaissance Plan) تدوین کرد و گام به گام دستورات خط فرمان (Command-line) برای تست و نفوذ را نوشت! البته من برای جلوگیری از تخریب، تست را بلافاصله متوقف کردم.
تصویر این تست را در جامعه متخصصان SEJ Pro به اشتراک گذاشتم (البته آدرس دامنه مورد آزمایش مخدوش و سانسور شد). واقعیت ترسناک این است: یک مدل هوش مصنوعی که روی یک کام هیچ شرکتی قابل مهار یا فیلتر نیستند. علاوه بر این، با استفاده از تکنیک های تقطیر مدل (Model Distillation)، می توان قدرت و هوش مدل های بسیار بزرگ و پیشرفته را به مدل های کوچک تر و قابل اجرا روی سیستم های خانگی منتقل کرد.
این تغییر، مقیاس و سطح تهدید را برای تک تک وب سایت هایی که مدیریت می کنیم، زیر و رو کرده است. من اهمیت این نامه سرگشاده را به وضوح درک می کنم، چون خودم شخصاً این ریسک را مورد آزمایش عملی قرار دادم.
آنچه من در آزمایش با مدل بدون فیلتر Qwen3.8-27B دیدم
برای درک عمق ماجرا، نسخه بدون سانسور (Uncensored) مدل Qwen3.8-27B را نصب کردم؛ نسخه ای دستکاری شده توسط توسعه دهندگان شخص ثالث که رفتارهای امنیتی و پاسخ های امتناع کننده (Refusal behavior) آن کاملاً برداشته شده بود.
از این مدل خواستم تا برنامه حمله علیه یک وب سایت را طراحی و اجرا کند.
مدل بدون درنگ و بدون هیچ ممانعتی، بلافاصله یک برنامه شناسایی و گردآوری اطلاعات (Reconnaissance Plan) تدوین کرد و گام به گام دستورات خط فرمان (Command-line) برای تست و نفوذ را نوشت! البته من برای جلوگیری از تخریب، تست را بلافاصله متوقف کردم.
تصویر این تست را در جامعه متخصصان SEJ Pro به اشتراک گذاشتم (البته آدرس دامنه مورد آزمایش مخدوش و سانسور شد). واقعیت ترسناک این است: یک مدل هوش مصنوعی که روی یک کامپیوتر معمولی خانگی اجرا می شود، توانست با یک درخواست ساده به زبان محاوره ای، یک پلن حمله دقیق و تخصصی تولید کند. این یعنی امروز مهاجمان دیگر برای رسیدن به چنین سطحی از حمله، نیازی به سال ها تجربه در امنیت سایبری ندارند!
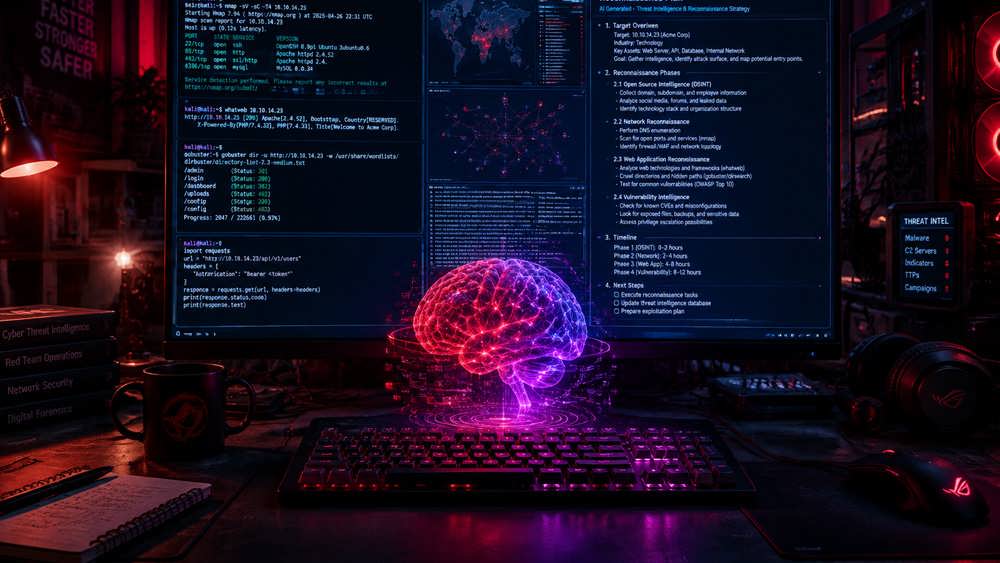
مدل های بدون سانسور هوش مصنوعی، قدرت هک، نفوذ و طراحی برنامه های مخرب را در اختیار افراد بدون تخصص قرار داده اند.
نتیجه گیری
با توجه به این واقعیت های غیرقابل انکار، توصیه های من برای حفظ امنیت سایت ولاً محو شده است. دیگر نمی توان رتبه بندی کلمات کلیدی، استراتژی محتوا یا تکنیک های جذب ترافیک را از سلامت زیرساخت وب جدا دانست؛ چرا که یک رخنه امنیتی ناشی از ابزارهای هوشمند نفوذ، می تواند اعتبار چندساله یک دامنه نزد گوگل را ظرف چند ساعت به نابودی بکشاند. رویکرد آینده نگرانه به حوزه وب و دیجیتال مارکتینگ حکم می کند که نگهداری فنی، بازبینی مستمر کدها و استقرار فایروال های پیشرفته در اولویت اصلی هر کمپین سئو قرار گیرد. تکیه بر خدمات جامع و تخصصی مجموعه هایی چون دانش وب که علاوه بر طراحی سایت خلاقانه و سئوی هدفمند، امنیت زیرساخت و نگهداری پیشگیرانه را تضمین می کنند، مطمئن ترین مسیر برای مصون ماندن از خطرات عصر جدید وب و رشد پایدار در نتایج جستجو خواهد بود.